În Alicante, Spania, autoritățile au arestat un tânăr român de 16 ani, suspectat că ar fi fost unul dintre cei mai importanți conducători ai grupului de hackeri KillSec, care a orchestrat aproximativ 1.000 de atacuri cibernetice la nivel global. Operațiunea internațională KillSwitch, orchestrată de Europol și Eurojust, a culminat cu trei arestări și opt percheziții în patru state diferite. În urma investigațiilor, autoritățile au preluat controlul asupra rețelei grupului și au recuperat cel puțin 110 terabytes de informații furate.
În provincia Alicante, Spania, a fost arestat un tânăr român de 16 ani, pe care autoritățile îl suspectează că ar fi fost unul dintre cei mai importanți conducători ai grupării internaționale de hackeri KillSec.
Potrivit autorităților de investigare, tânărul de 16 ani ar fi în fruntea organizației.
 Citește șiApple lansează o aplicație bazată pe inteligență artificială pentru întrebări medicale. Compania vrea să studieze răspunsurile generate de AI
„Este complet autodidact”
S-au declarat surse apropiate anchetei, potrivit El Pais.
Începând cu vârsta de 12 ani, el ar fi început să se transforme într-un expert în infracțiuni cibernetice. Nu participase la școli, ci se ocupa de administrarea platformei utilizată pentru a lansa atacuri la nivel mondial, operând din casa în care locuia cu mama sa.
Cea mai mare parte din zi stătea în fața calculatorului. În fața prietenilor se afișa cu „telefoane mobile, ceasuri și mai ales motociclete”, adaugă surse apropiate anchetei.
Rețeaua este investigată în legătură cu aproximativ 1.000 de atacuri cibernetice la nivel mondial, dintre care circa 500 ar fi fost reușite. Operațiunea internațională KillSwitch a dus la trei arestări, opt percheziții în Spania, Grecia, Regatul Unit și România și confiscarea unor echipamente și date informatice de amploare.
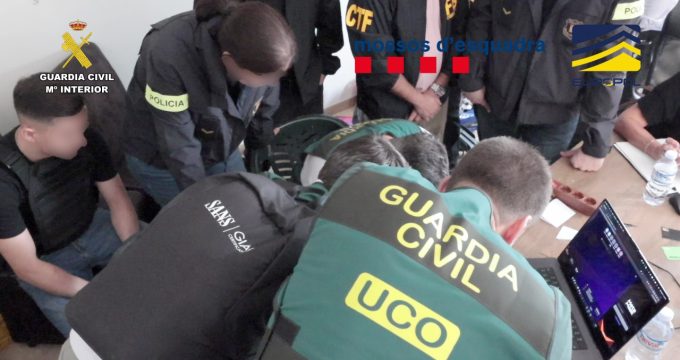
Conform autorităților spaniole, tânărul a fost arestat după ce o anchetă a fost condusă de Guardia Civil și Mossos d’Esquadra, cu sprijinul Europol și al altor instituții internaționale.
Investigatori îl suspectează că a avut un central rol în activitatea grupării KillSec, fiind unul dintre administratorii acesteia. În Spania s-au efectuat două percheziții: una la domiciliul suspectului și cealaltă într-un birou situat în incinta unui hotel din provincia Alicante.
După descinderi, polițiștii au confiscat echipamente digitale, telefoane portabile, portofele digitale de criptomonede și dispozitive de anonimizare și criptare a informațiilor.
O femeie a intrat sub investigație pentru o potențială conexiune cu activitățile grupării. Conform El Pais, aceasta este mama tânărului de 16 ani, care a fost acuzată de presupusă implicare în activitățile minorului.
O investigație globală se concentrează pe 1.000 de incidente cibernetice atribuite grupării KillSec. Conform Europol, aproximativ 500 dintre ele au fost recunoscute până în prezent ca atacuri reușite, iar cifra poate fi ajustată pe măsură ce probele confiscate sunt supuse analizelor.
Activitatea grupării a început în aproximativ 2024 și se spune că a valorificat vulnerabilități software și puncte de acces slab securizate pentru a pătrunde în sistemele informatice ale diferitelor organizații. Printre obiectivele sale au inclus și infrastructuri de stocare în cloud.
După ce au obținut accesului, membrii grupării transferau informații sensibile pe serverele deținute de ei. În continuare, victimele erau intimidate să plătească răscumpărările cerute, altfel informațiile furate erau amenințate să fie publicate.
În anumite situații, datele furate erau puse la dispoție pe un portal din dark web, sub controlul grupării. În consecință, instituțiile care nu efectua plata se expuneau riscului ca informațiile lor să fie accesibile de către terți.
„Pe lângă propriile atacuri, închiriau platforma și unor terțe părți”, au explicat surse din cadrul Diviziei de Investigații Criminale (DIC) a Mossos d’Esquadra (poliția catalană).
Anchetatorii au constatat că gruparea se bazează pe inteligență artificială pentru a crea și a susține rețeaua de ransomware, precum și pentru a detecta posibile ținte.
În Spania, a fost depusă o singură plângere, inițiată de compania publică de construcții Infraestructuras de la Generalitat, care a solicitat 15 milioane de dolari (13,3 milioane de euro) în criptomonedă ca răscumpărare.
Compania nu a achitat costurile pentru recuperarea datelor. În schimb, în Belgia, o firmă a transferat 800.000 de euro în criptomonede, conform informațiilor poliției.
Operațiunea KillSwitch, orchestrată de autoritățile germane în colaborare cu Europol și Eurojust, a urmărit să atingă membrii grupării și infrastructura folosită pentru atacuri.
În afară de tânărul român arestat în Spania, în Marea Britanie și România au fost reținuți încă două persoane.
Probele adunate în cursul urmăririi penale până în prezent au relevat că, în octombrie 2023, o persoană de 24 de ani, împreună cu alți colegi, ar fi acționat în cadrul unui grup infracțional transfrontalier numit generic KillSec, cu scopul de a obține fonduri prin furtul de date informatice și de a le vinde terților interesați. În data de 30 septembrie 2026, procurorii Direcției de Investigare a Infracțiunilor de Criminalitate Organizată și Terorism – Structura Centrală au dispus reținerea persoanei de 24 de ani. În prezent (n.r. – 1 octombrie 2026), judecătorul de drepturi și libertăți din cadrul Tribunalului București a sesizat propunerea de arestare preventivă a acesteia pentru 30 de zile, conform informațiilor DIICOT, joi, 1 octombrie.
În situația în care suspectul a fost arestat în Marea Britanie, autoritățile de la Puerto Rico au depus o cerere de extrădare.
Autoritățile de investigare au descoperit o a patra persoană, subiectul unor suspiciuni privind implicarea sa ca dezvoltator al software-ului folosit de grupare. Această individ a ajuns la vârsta de 18 ani în August 2026, fiind minoră la momentul în care au avut loc anumite acțiuni. Această persoană nu a fost arestată.
Examinarea urmărește să clarifice contribuția fiecărui suspect la planificarea și realizarea atacurilor cibernetice.
Unul dintre elementele principale ale misiunii s-a îndreptat spre rețeaua tehnologică a grupării KillSec.
Autoritățile au preluat conducerea asupra cinci servere centrale, care erau folosite pentru gestionarea activităților și pentru stocarea datelor furate de la victime.
În plus, autoritățile au protejat 110 terabytes de informații, pentru a preveni accesul neautorizat și răspândirea ulterioară a datelor.
Polițiștii au preluat conducerea domeniilor web deținută de grupare, inclusiv pe platforma folosită pentru a publica datele furate și pentru a amenința victimele.
În total, s-au realizat opt operațiuni de percheziție în Spania, Grecia, România și Marea Britanie. Scopul acestor acțiuni a fost să identifice suspecții, să recupereze probele și să determine câștigurile obținute din activități infracționale.
Analiza financiară implică, de asemenea, urmărirea tranzacțiilor cu criptomonede, utilizate pentru colectarea unor răscumpărări.
În țara spaniolă, cercetarea a avut loc în cadrul Operațiunii ROTOMA, sub coordonarea Guardia Civil, în parteneriat cu Mossos d’Esquadra și cu ajutorul FBI din San Juan, Puerto Rico.
Conform Guardia Civil, în 2025 a început o anchetă, rezultată din schimbul de informații cu autoritățile americane, pentru a identifica persoane asociate grupării KillSec care ar putea locui în Spania.
Un factor decisiv în localizarea suspectului a fost o fotografie de profil de WhatsApp. Folosind această imagine, transmisă de FBI, investigatorii din Unității Centrale Operative au reușit să descopere un administrator al grupării, rezident în provincia Alicante.
O mică greșeală din cadrul atacului asupra unei companii publice catalane a oferit anchetatorilor posibilitatea de a descoperi o adresă IP, care i-a direcționat către locuința minorului din Alicante, unde acesta trăia alături de mama sa.
În paralel, Mossos d’Esquadra au deschis o anchetă după un atac cibernetic atribuit grupării KillSec asupra unei entități din Catalonia, la începutul anului 2025.
În acea situație, atacatorii ar fi dobândit acces la sistemele informatice ale organizației, ar fi preluat date sensibile și, mai târziu, ar fi încercat să o șantajeze.
Două investigații au fost consolidate într-o colaborare care a sprijinit identificarea suspectului și a desfășurării operațiunii în Spania.
Un tânăr român, în vârstă de 16 ani, este acuzat că a deținut o poziție esențială în
Starea legală a persoanei este influențată de acuzațiile depuse, de probele colectate și de cadrul legislativ relevant pentru procesul judiciar.
Deocamdată, adolescentul este suspectat de implicare în activitățile unei grupări de criminalitate informatică, iar ancheta internațională continuă. Până la o hotărâre judecătorească definitivă, acesta beneficiază de prezumția de nevinovăție.
COMENTARII / 0