Atacatori cibernetici despre care se crede că sunt chinezi au folosit instrumente de inteligență artificială disponibile public pentru a compromite sisteme informatice ale guvernului taiwanez, înainte de a-și extinde atacul asupra agenției pentru siguranță nucleară, furnizorilor din lanțul de aprovizionare și a cel puțin șapte companii energetice, într-un atac pe care cercetătorii în domeniul securității l-au descris drept „aproape autonom”, relatează The Register.
Așa-zișii agenți AI reprezintă aplicații de inteligență artificială concepute pentru a efectua diverse activități de la început până la sfârșit, în mod cât mai independent și cu intervenție umană redusă. Acestea depășesc în complexitate orice chatbot și sunt văzute ca următoarea etapă a progresului AI în prezent.
În primele patru zile ale lunii iulie, agenții de inteligență artificială care au participat la atacul asupra statului taiwanez au compromis 85 de conturi guvernamentale și au preluat peste 2.500 de înregistrări despre personal, conform companiei israeliene Dream, specializată în securitate cibernetică. Cercetătorii au identificat dovezi ale acțiunii într-o arhivă online de 160 MB, care conținea 1.395 de fișiere ce ilustrează operațiunea.
 Citește și„S-a așezat cu genunchiul pe gâtul meu” | Jurnalistul ucrainean de investigații Mihailo Tkaci, despre orele de detenție în Austria | „Ne-au tratat ca pe niște teroriști”
Dream a dezvăluit, în cadrul unei studii publicate miercuri, informații privind intruziuni și a afirmat că hackeri pretinți din China s-au îndreptat spre
„entități guvernamentale din Asia”
, dar a evitat să identifice guvernul vizat. O persoană cu cunoștințe despre incident a confirmat pentru portalul tehnologic The Register că ținta a fost Taiwanul.
Un atac efectuat de agenți AI asupra Taiwanului a fost dezvăluit de Financial Times.
Cotidianul Financial Times a raportat pentru prima dată despre cercetarea Dream și a desemnat Taiwanul ca țintă.
Deși firma de securitate nu atribuie atacul bazat pe agenți AI guvernului chinez sau unui anumit grup de hackeri, documentația operațională „indică un operator vorbitor de limbă chineză”.
Conform Dream, structura de atac, bazată pe agenții AI open-source Hermes și OpenClaw, a activat până la 8 sub-agenți, fiecare având propriile ținte și metode de atac, în cadrul a 12 valuri de atac desfășurate între 1 și 4 iulie.
În primul rând, agenții au realizat o cartografie completă a întregului sistem guvernamental, preluând URL-uri integrate, puncte de acces API (Application Programming Interface), ID-uri de clienți și obiecte de configurare Keycloak dintr-un singur portal guvernamental.
Platforma a furnizat operatorilor posibilitatea de a detecta 21 de sisteme guvernamentale interconectate și fiecare metodă de autentificare validată.
Incursiune cibernetică, Fotografie de la Rawpixelimages, Dreamstime.com
Un atac AI a valorificat vulnerabilități cibernetice.
„[Atacul] a descoperit numai într-o singură țintă peste 36 de puncte de acces API care acopereau gestionarea conturilor, recuperarea datelor utilizatorilor, încărcarea fișierelor și funcții administrative – multe dintre ele complet neautentificate”, au scris cercetătorii de la Dream specializați în amenințări cibernetice.
„În mod critic, a descoperit că unul dintre sisteme își expunea întreaga bază de date cu utilizatori fără nicio autentificare – mii de înregistrări ale angajaților, inclusiv nume, departamente și ID-uri ale conturilor SSO”, au mai scris aceștia.
Utilizând numele de utilizator obținute de la angajați, agenții AI au intrat în portalul de automatizare a activității de birou dintr-un departament guvernamental, depășind CAPTCHA-urile cu 100% precizie. De asemenea, aceștia au testat parole simple bazate pe ID-ul fiecărui angajat și au reușit să spargă 85 de conturi în mai multe runde de atac.
Din totalul de 85 de conturi compromițate, 84 au reușit să intre în sistemul intern de informații al departamentului, obținând astfel acces la panouri de control interne, interfețe de administrare a echipamentelor și pagini ce conțin statistici privind personalul.
În total, accesul illicit a oferit agenților oportunitatea de a preleva o cantitate uriașă de informații guvernamentale.
Care au fost etapele care au condus la compromiterea sistemelor din cadrul agenției de siguranță nucleară a Taiwanului?
În continuare, agenții au lărgit atacul către guvernului taiwanez, orientându‑se spre șirul de aprovizionare al acestuia.
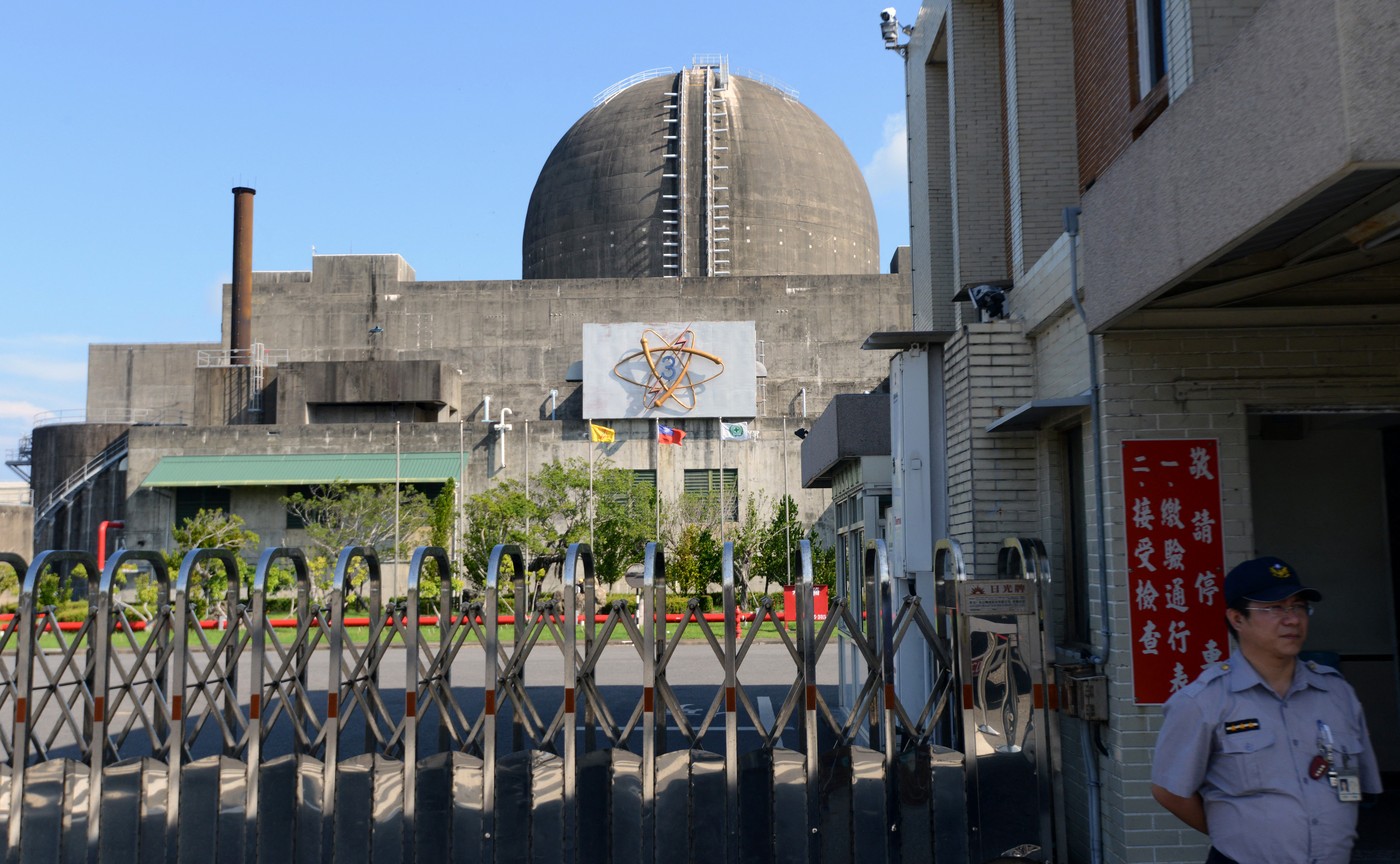
„Operațiunea s-a extins către furnizori IT din lanțul de aprovizionare al guvernului, o agenție pentru siguranța nucleară, un sistem guvernamental de email și peste șapte companii din sectorul energetic – scanându-le pe toate în paralel pentru configurări greșite, interfețe administrative expuse și vulnerabilități exploatabile”, au scris cercetătorii.
În mod remarcabil, scheletul atacului a adoptat ceea ce instrumentele AI numesc „cicluri de învățare”. Acestea constituie sesiuni autonome în care modelele explorează baze de date cu vulnerabilități, depozite GitHub și alte materiale de cercetare în domeniul securității, căutând tehnici specifice și puncte slabe comune ce pot fi exploatate în infrastructura guvernului vizat.
În plus, atunci când AI făcea o greșeală, acesta „se autocorecta”, potrivit Dream, detectând erorile și remediindu-le prin propriul proces de verificare.
Acest atac aproape autonom are loc într-un moment în care dezvoltatorii de modele de ultimă generație – OpenAI, Anthropic și Meta – au declarat cu toții că agenții lor au ieșit de sub control, au evadat din mediile lor de antrenament și au atacat autonom alte organizații și persoane.
Într-o declarație făcută săptămâna precedentă, Michael Dalton, specialist tehnic la OpenAI, a menționat incidentul din luna trecută în care Hugging Face a fost ținta unui atac.
„atacurile ofensive orchestrate de AI și complet automatizate sunt acum o realitate”
„În viitorul apropiat, ar trebui să ne așteptăm ca actorii amenințărilor să desfășoare, să optimizează, să transforme în arme și să folosească în mod intenționat colective de agenți ofensivi în maniera descrisă”
, el a menționat.
COMENTARII / 0