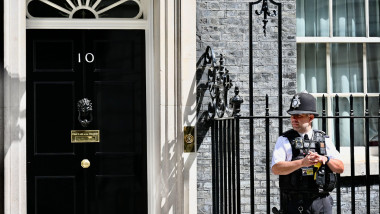
Zeci de politicieni au încercat de-a lungul anilor să numească această reședință „acasă”. În ciuda eforturilor, Downing Street 10, locuința oficială a premierilor britanici, a apărut pe platforma Booking.com. Conform The Guardian, platforma de rezervări turistice este acuzată de probleme grave de securitate după ce a permis crearea și acceptarea plății pentru o listare falsă la acea adresă.
18 iunie a marcat data la care cercetătorii din cadrul organizației de protecție a consumatorilor Which? au pus online o proprietate, prezentată ca
“apartament cu 1 dormitor în inima Londrei”
 Citește șiHarry și Meghan fac apariția comună în Marea Britanie: unde merg
, incluzând adresa completă și o fotografie a reședinței premierului.
Anunțul afirmă că, de la adresa indicată, distanța până la Clădirea Parlamentului poate fi parcursă pe jos în patru minute. Platforma a fost configurată astfel încât utilizatorii să facă prealabil o solicitare pentru un sejur, fără a avea posibilitatea de a efectua rezervarea și plata în mod automat.
Fereastra de rezervare a fost deschisă doar pentru câteva momente, închizându‑se ulterior pentru ca un cercetător din Which? să realizeze un test. Organizația a confirmat că o plată pentru un sejur de o săptămână a fost finalizată de platforma de rezervări.
După peste șase săptămâni de la activarea anunțului, sumele nu au fost returnate, conform Which?.
Pe site a fost încărcată și o recenzie falsă, care descria sejurul ca fiind „excepțional” și menționa plăcerea de a „petrece timpul cu pisica Larry”, o aluzie la felina care locuiește în Downing Street, indiferent de cine este premier al Marii Britanii.
Deși Booking.com a transmis un mesaj în care menționa că recenzia va fi verificată de o echipă de moderatori, organizația pentru protecția consumatorilor a subliniat că aceasta a fost publicată aproape imediat.
Echipa de cercetători ar fi folosit, de asemenea, sistemul de corespondență al Booking.com pentru a trimite un URL extern prin care solicitau datele cardului de credit pentru a confirma rezervarea, a adăugat Which?.
Organizația a declarat că platforma de turism le-a transmis informația că poate bloca URL-urile transmise prin intermediul sistemului de mesagerie dacă identifică activitate frauduloasă, însă nu a acționat în acest sens.
În final, anunțul a fost șters pe 27 august, la șase săptămâni de la momentul în care a fost făcut public.
„Dacă așa-numitele sisteme avansate de AI ale Booking.com nu pot detecta că Downing Street 10 nu este o locuință de vacanță de închiriat, atunci nu este de mirare că escrocii pot exploata platforma atât de ușor”, a spus Rory Boland, redactorul-șef al Which? Travel.
Organizația a evidențiat că cercetarea sa a
scos la iveală probleme sistemice de securitate pe întreaga platformă
și a încurajat Ofcom, autoritatea de reglementare a comunicațiilor din Regatul Unit, să declanșeze o anchetă.
COMENTARII / 0