Irineu Darău: ANCPI protejată complet, nu doar la „și altele”
Se creează un element div și se atribuie la variabila ad. ad.id este atribuit cu valoarea ‘AdSense’. ad.className = ‘AdSense’;Citește șiCu cât se vor scumpi...
Se creează un element div și se atribuie la variabila ad.
ad.id este atribuit cu valoarea ‘AdSense’.
ad.className = ‘AdSense’;
 Citește șiCu cât se vor scumpi facturile românilor la curentul electric: Estimarea venită de la vârful Ministerului Energiei
ad.style.display = ‘block’;
În cod, proprietatea style.position a variabilei ad este setată la ‘absolute’.
Linia de script atribuie proprietății top a elementului ad valoarea
ad.style.height = ‘1px’;
document.body.appendChild(ad); {„section”:”article”,”identity”:”3872525″,”url”:”https://www.digi24.ro/stiri/actualitate/irineu-darau-securitatea-cibernetica-nu-e-la-si-altele-in-cazul-ancpi-este-in-intregime-responsabilitatea-institutiei-3872525″,”fullCatPath”:”/stiri/actualitate”}
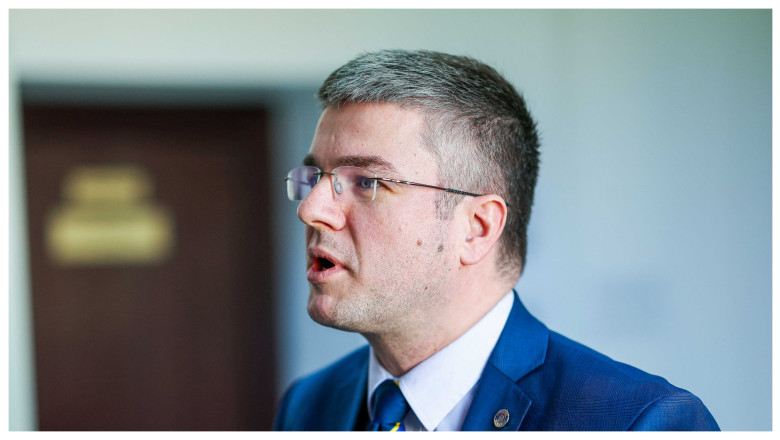
Irineu Darău, ministru interimar al Economiei, subliniază că securitatea cibernetică nu reprezintă o glumă și nu poate fi tratată cu „și altele”. În situația ANCPI, responsabilitatea totală revine instituției și conducerii sale, care trebuie să identifice și să remedieze rapid vulnerabilitățile. El menționează că ANCPI a anunțat deja că acționează cu promptitudine, în colaborare cu alte autorități, pentru a restabili complet și în siguranță toate serviciile publice aferente, iar sistemul trebuie să fie din nou funcțional cât mai curând.
googletag.cmd.push( function() { googletag.display(„div-gpt-ad-1534428397355-0”); });
„Securitatea cibernetică nu e nici glumă, nici la „şi altele”. Mai ales în plin război hibrid, atacuri informatice vor tot fi şi vor deveni tot mai complexe. Iar riscul nu va putea fi vreodată redus la zero. Însă trebuie luate din timp măsuri de eliminare a oricăror vulnerabilităţi cunoscute, pentru a reduce posibilele breşe şi deci probabilitatea de atac reuşit. Punctual, în cazul ANCPI, este în întregime responsabilitatea instituţiei şi a conducerii sale să izoleze astfel de vulnerabilităţi, să le rezolve cât mai repede şi să găsească soluţii de securitate pe termen lung”, scrie Irineu Darău pe Facebook.
El menționează că ANCPI a anunțat deja că se desfășoară rapid, alături de alte instituții, pentru readucerea completă și sigură a tuturor serviciilor publice aferente.
ministrul precizează:
„Sistemul trebuie să redevină funcţional în cel mai scurt timp posibil, vă rog să urmăriţi comunicarea oficială a instituţiei”
Securitatea cibernetică este tratată ca prioritate zero googletag.cmd.push( function() { googletag.display(„div-gpt-ad-1534428441003-0”); });
Irineu Darău exprimă recunoștință față de toate instituțiile guvernamentale care se ocupă de securitatea cibernetică și, în special, de cele care intervin în situații de atacuri reușite sau alte crize conexe.
„În special, ţin să menţionez Directoratul Naţional de Securitate Cibernetică – o instituţie cu rol esenţial şi căreia trebuie să îi fie mărită capacitatea. Şi în cazul ANCPI, imediat ce au fost anunţaţi, experţii DNSC au intervenit pentru a limita orice fel de efect suplimentar şi pentru a începe corecţiile”, mai spune ministrul interimar.
În calitate de ministru al Digitalizării, Irineu Darău afirmă că fiecare instituție și conducerea ei trebuie să trateze securitatea cibernetică ca prioritate zero.
„Îi îndemn pe cei responsabili să ceară sprijin şi să coopereze cu instituţiile statului de profil. Legislaţia este clară şi la fel şi obligaţiile: infrastructurile informatice critice trebuie declarate şi înregistrate, alertele de securitate trebuie trimise conform procedurilor, iar vulnerabilităţile identificate de DNSC şi de alte instituţii trebuie corectate fără nicio întârziere. Apelul meu şi totodată semnalul de alarmă – neavând responsabilităţi directe asupra management-ului informatic al altor instituţii: să fie identificate şi corectate din timp orice vulnerabilităţi existente. Împreună cu DNSC, ADR şi alte instituţii, vom continua să atragem atenţia asupra acestor aspecte, să informăm, să trimitem ghiduri, să formăm oameni şi să facem sesiuni de lucru. Însă implementarea şi management-ul intră în responsabilitatea conducătorilor de instituţii”, suboiniază Darău.
ministrului, în situații neplăcute de atacuri cibernetice realizate, este esențial să ne bazăm pe fapte și pe informații exacte.
„Întotdeauna apar exagerări, zvonuri şi intoxicări – fiindcă orice astfel de atac este o oportunitate pentru unii să decredibilizeze întreg statul român. Fiecare instituţie are datoria ca – la finalul implementării măsurilor corective – să raporteze transparent şi public despre natura problemei, impactul asupra datelor şi soluţiile corective concrete, respectiv garanţiile suplimentare instituite pentru o securitate cibernetică sporită”, arată Irineu Darău.
Defecte în securitate cibernetică
El mai declară că anumite falii de securitate cibernetică sunt doar simptome ale abordării în digitalizare din ultimii mai bine de 20 de ani şi multe instituţii şi-au construit software independent de altele, cu metode proprii, uneori cu competenţe limitate sau făcând compromisuri legate de calitate.
„Cam la fel s-a continuat şi cu securitatea cibernetică. Abordarea corectă ar fi una integrată, iar securitatea trebuie să fie inclusă şi asigurată încă din faza de concept, ca apoi să fie asigurată prevenţia şi monitorizarea continuă. Altfel, dacă nu vom schimba guvernanţa în digitalizare şi dacă nu vom aborda transversal transformarea digitală, vom continua să ne uităm la riscuri precum la drobul de sare. Până una alta, cât mai multe aplicaţii software ale statului trebuie mutate accelerat în cloud-ul guvernamental”, apreciază Darău.
„Nu putem face digitalizarea cu frâna de mână trasă. Securitatea cibernetică şi transformarea digitală în fiecare instituţie – inclusiv la ministere – se face cu oameni competenţi şi motivaţi. Dacă tot vorbim de legea salarizării în această perioadă, insist ca specialiştii software, experţii în securitate cibernetică şi coordonatorii de transformare digitală să fie foarte bine plătiţi – cât mai apropiat de ce ar câştiga în privat. Dacă nu vom avea şi la stat buni profesionişti – comparabili cu cei din piaţa privată – atunci înseamnă că vom prelungi superficialitatea şi lentoarea în digitalizare. Subliniez din nou şi că DNSC-ul trebuie întărit şi că oamenii de acolo trebuie remuneraţi adecvat – fiind vorba despre o instituţie care ne este şi scut, şi avertizor, şi pompier în faţa tuturor acestor atacuri”, mai scrie Darău în postare.
Agenţia Naţională de Cadastru şi Publicitate Imobiliară a anunţat săptămâna trecută că aplicaţia de cadastru şi carte funciară e-Terra nu va fi disponibilă până la finalul săptămânii, în urma unui incident tehnic descris ca fiind „cel mai grav incident tehnic din istoria instituţiei”.
Ulterior, agenția a comunicat că se referă la un atac cibernetic major.
Un hacker a pus la vânzare pe internet informațiile obținute în urma atacului cibernetic asupra site-ului Agenţiei Naţionale de Cadastru şi Publicitate Imobiliară (ANCPI), anunță Public Record.
Scriptul googletag introduce o funcție în coada sa de comenzi, iar această funcție declanșează afișarea unui banner cu identificatorul div-gpt-ad-1534428473535-0.
COMENTARII / 0