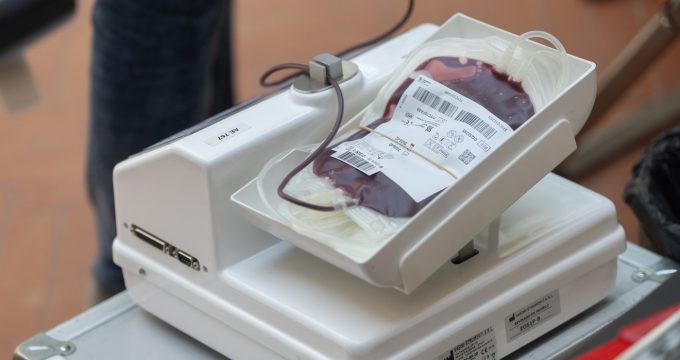
În ultimul moment, un atac cibernetic direcționat spre un furnizor vital din rețeaua de sănătate franceză a fost neutralizat, prevenind astfel o criză majoră în domeniul medical. În timp ce în Europa se discutau dificultăți în supermarketuri, camerele frigorifice ale EFS (Établissement Français du Sang) au devenit obiectul unui atac care ar fi putut deteriora rezervele de sânge și plasmă esențiale pentru transfuzii.
Incidentul s-a produs în noaptea dintre 1 și 2 noiembrie și a fost făcut public abia pe 3 noiembrie, potrivit El Confidencial. Atacatorii au reușit să modifice setările de temperatură la camerele de conservare, ordonând o creștere extremă a valorilor termice, de la -30°C la 110°C. Dacă nu ar fi fost observat imediat, acest act de sabotaj ar fi putut compromite rezerve vitale pentru tratarea a aproximativ un milion de pacienți în fiecare an, conform datelor oficiale ale Ministerului Sănătății din Franța.
În acea noapte, un tehnician de gardă a devenit protagonistul intervenției, potrivit sursei citate. El a observat o modificare bruscă a temperaturii afișate pe monitoare și a pornit imediat protocolul de urgență. În consecință, toate pungile de sânge și plasmă din camerele afectate au fost mutate rapid într-un spațiu sigur, iar conducerea EFS a confirmat ulterior că nu s-au înregistrat pierderi materiale sau biologice.
 Citește șiSemne de infarct: cardiolog din Sibiu avertizează: nu așteptați, sunați 112
Atacul a îndreptat atenția asupra Coolworld, compania responsabilă de întreținerea echipamentelor frigorifice ale EFS, subliniind pericolele majore ale sistemelor industriale online. Deși supravegherea la distanță a acestor aparate simplifică reparațiile, ea transformă adesea o deschidere pentru atacatorii cibernetici.
Infiltrarea cibernetică a sistemelor de răcire Europa arată cât de subțire a devenit linia dintre mediul virtual și cel fizic. O breșă digitală a cauzat pierderi financiare și scăderi directe în stocuri, evidențiind efectul concret al slăbiciunilor IT asupra liniilor de business.
„Adopția dispozitivelor IoT crește din rațiuni operaționale evidente: vizibilitate și control la distanță asupra infrastructurii. Cu toate acestea, utilizarea echipamentelor fără un cadru serios de guvernanță introduce riscuri majore în procesele curente”, explică pentru Libertatea George Cerin, Senior IT Consultant.
Număr mare de dispozitive IoT sunt instalate fără setări de securitate fundamentale, menținând parole implicite, utilizând protocoale nesecurizate în rețea și executând versiuni de firmware cu vulnerabilități documentate, adesea greu sau imposibil de actualizat în ciclurile obișnuite de aplicare a patch-urilor.
„Dependența de tehnologia modernă poate să vină cu costuri uriașe”
Omar Benbouazza, cofondator al RootedCON, avertizează că instrumentele bazate pe inteligență artificială fac atacurile mai ușor de realizat, reducând durata de la câteva luni la doar câteva minute.
În prezent, identitatea autorilor acestui sabotaj rămâne necunoscută, iar numărul total de instalații naționale afectate nu a fost stabilit, însă evenimentul generează întrebări grave privind protecția infrastructurilor critice. Într-un moment în care hackerii au atacat recent camerele frigorifice ale principalelor lanțuri de supermarketuri din Europa, specialiștii în securitate cibernetică subliniază că riscurile pentru sănătatea publică vor crește exponențial în absența unor măsuri adecvate de securizare a tehnologiilor la distanță.
„Problema centrală nu se limitează la alterarea bunurilor perisabile stocate, ci la faptul că un dispozitiv hardware slab securizat devine un vector de intrare către rețeaua centrală a companiei. În absența unei arhitecturi segmentate, atacatorii utilizează terminalul IoT ca punct de pivotare pentru mișcări laterale în infrastructură. Astfel, o breșă inițială minoră la nivelul unui senzor permite accesul direct către terminalele POS, sistemele de gestiune financiară sau bazele de date. Situația escaladează rapid, transformându-se în exfiltrare de date sensibile sau atacuri de tip ransomware care blochează întreaga operațiune comercială”, explică George Cerin pentru Libertatea.
COMENTARII / 0