Atac cibernetic sofisticat a încercat să perturbe apă în SUA
Minnesota a fost ținta unei atac cibernetic coordonat care a vizat mai mult de 30 de sisteme comunitare de alimentare cu apă în perioada 26...
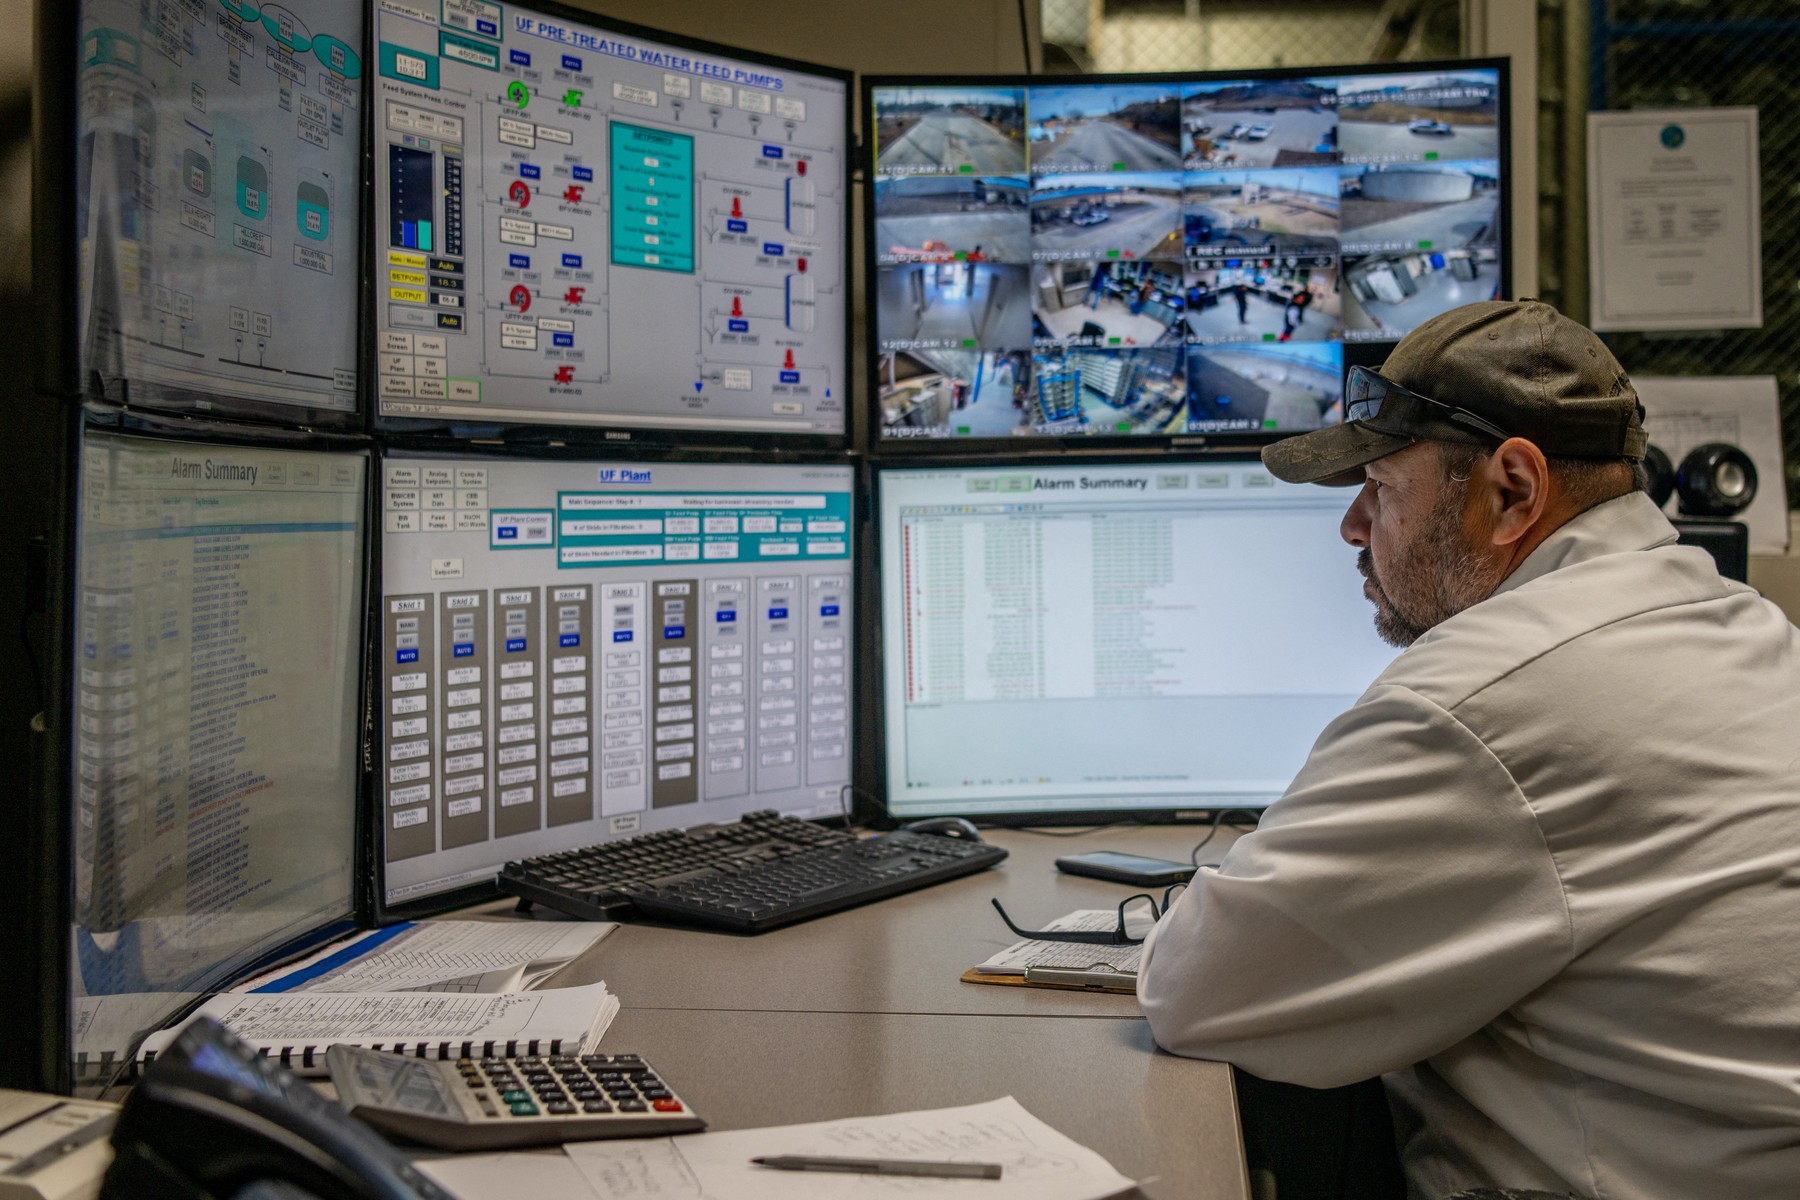
Minnesota a fost ținta unei atac cibernetic coordonat care a vizat mai mult de 30 de sisteme comunitare de alimentare cu apă în perioada 26 și 27 iulie, a declarat departamentul de IT al statului într-un comunicat citat de Reuters.
Minnesota IT Services a declarat că nu are cunoștință de nicio cerere activă din partea municipalităților din stat pentru ca cetățenii să fie încurajați să schimbe consumul de apă potabilă. Această comunicare apare o zi după ce mass-media locală a raportat că patru localități din Minnesota au trimis avertismente referitoare la atacuri cibernetice asupra rețelelor lor.
Aceste atacuri se aseamănă cu un val de intruziuni digitale ce au țintit rețeaua de aprovizionare cu apă din Statele Unite, iar autoritățile, în trecut, le-au atribuit unor hackeri legați de Iranului. Astfel de evenimente au intensificat temerile legate de fragilitatea serviciilor publice locale care asigură apă pentru milioane de persoane.
 Citește șiAxis BootCamp 2026: demonstrații tehnice și experiență practică la Snagov
Emily Zimmer, purtătoare de cuvânt a agenției, a declarat pentru Reuters că, deși ancheta este încă în desfășurare, „momentul producerii atacurilor, metodele de acces și infrastructura vizată prezintă caracteristici similare cu alte incidente cibernetice coordonate observate de partenerii noștri federali care au implicat infrastructură critică”.
Există suspiciuni că Iranul a fost implicat și în spatele noului atac cibernetic.
Zimmer a menționat că, în prezent, agenția nu poate aborda atribuirea oficială a responsabilității sau detaliile precise ale incidentelor. Ea a explicat că instituția a ales termenul „atac” pentru a caracteriza situația, deoarece anchetatorii au constatat acces neautorizat, cu intenții malițioase, îndreptat împotriva acestor sisteme.
FBI a emis un comunicat prin care declară că este informat despre incident și că dialogul cu părțile afectate este în desfășurare
pentru a soluționa situația
. În ceea ce privește CISA, aceasta nu a oferit răspuns la cererea de comentariu adresată de Reuters.
În ciuda incertitudinii privind cine este responsabil pentru atacuri, hackeri asociați Iranului au încercat, de-a lungul anilor, să compromită sistemele de alimentare cu apă din Statele Unite, obținând niveluri diferite de succes.
Se manifestă temeri privind puncte slabe în rețeaua vitală a SUA.
CISA a transmis un avertisment pe 7 aprilie care indică că hackeri cu legătură la Iran atacau controlere logice programabile (PLC) conectate la internet, aparate informatice folosite pentru a administra utilaje și alte rețele critice, produse de Rockwell Automation.
La data de 22 iulie, s-a publicat o actualizare a avertismentului, care a lărgit gama de dispozitive țintă pentru a cuprinde aparate fabricate de Schneider Electric, Siemens și, eventual, de alți producători.
Joe Slowik, specialist în cercetare a amenințărilor și al ingineriei cibernetice la compania de securitate cibernetică Dataminr, a semnalat într-un articol de pe blogul companiei, publicat pe 27 iulie, că
„raportarea actualizată a CISA indică o extindere îngrijorătoare a acțiunilor de vizare a infrastructurii critice din Statele Unite de către actori asociați Iranului”
.
Slowik a subliniat că, deși avertismentul inițial era deja suficient de îngrijorător, „extinderea acestor activități pentru a include linii suplimentare de echipamente și asocierea lor cu manipularea proceselor și diminuarea mecanismelor de siguranță face situația și mai alarmantă, deoarece creează posibilitatea producerii unor diverse scenarii cu impact fizic”.
COMENTARII / 0