Se atribuie variabila ad rezultatul apelului document.createElement(‘div’);
ad.id este setat la ‘AdSense’.
Setează proprietatea className a obiectului ad la ‘AdSense’ cu instrucțiunea ad.className = 'AdSense';.
 Citește șiȘefa de la AI lăsată să doarmă în saună la un team-building și apoi demisă cere despăgubiri uriașe: „Colegii bărbați au consumat alcool, eu am fost singura concediată”
ad.style.display este setat la ‘block’;
ad.style.position = ‘absolute’;
ad.style.top = ‘-1px’;
The height property of ad‘s style is set to 1px.
document.body.appendChild(ad); {„section”:”article”,”identity”:”3894203″,”url”:”https://www.digi24.ro/stiri/actualitate/social/autentificarea-multifactor-metoda-simpla-care-iti-poate-salva-toate-conturile-de-ce-expertii-in-securitate-recomanda-activarea-mfa-3894203″,”fullCatPath”:”/stiri/actualitate/social”}
MFA este recomandată de experții în securitate digitală pentru a proteja conturile online, într-un context în care numărul și sofisticarea atacurilor cibernetice continuă să crească. Această metodă introduce un strat suplimentar de verificare, astfel încât accesul neautorizat să fie împiedicat chiar atunci când informațiile de autentificare au fost compromițăte.
Se introduce o funcție anonimă în coada googletag.cmd, iar în interior se execută googletag.display cu identificatorul div-gpt-ad-1534428397355-0.
criminalii online inventează metode din ce în ce mai sofisticate pentru a compromite conturile, iar asigurarea identității digitale se transformă într-o cerință esențială, nu doar un sfat.
Ce reprezintă și cum funcționează autentificarea multifactor
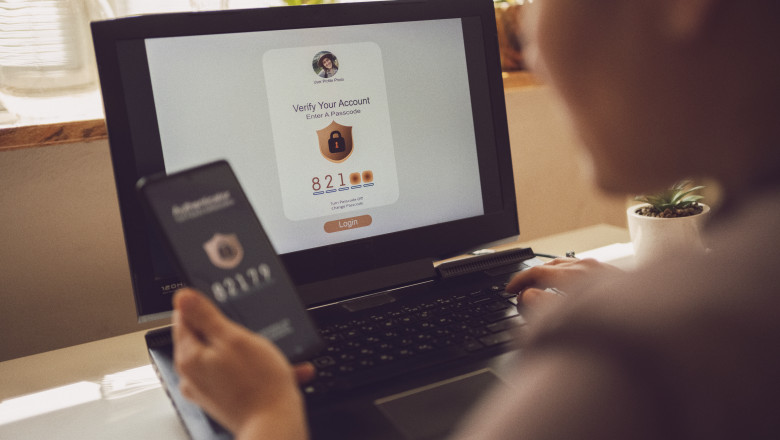
Poate ai experimentat situația în care, după ce ai tastat parola, telefonul tău îți trimite un cod ce trebuie introdus înainte de a accesa contul. Aceasta reprezintă unul dintre cele mai frecvente modele de autentificare multifactor, denumită și MFA (Multifactor Authentication).
În contrast cu autentificarea tradițională, care se bazează doar pe o parolă, MFA cere utilizatorului să verifice identitatea folosind cel puțin două modalități distincte înainte de a acorda acces la un cont, o aplicație sau o rețea.
În practică, sistemul combină elemente din categorii diferite. Primul este ceea ce utilizatorul știe, precum o parolă sau un cod PIN. Al doilea reprezintă ceea ce deține, de exemplu telefonul mobil, o aplicație de autentificare ori un token de securitate. În anumite situații este utilizat și un al treilea factor, respectiv ceea ce este utilizatorul, adică date biometrice precum amprenta sau recunoașterea facială.
Prin această verificare suplimentară, accesul se transformă în mult mai dificil pentru atacatori, chiar dacă una dintre metodele de autentificare a fost compromisă.
De ce o parolă nu mai garantează protecție adecvată.
Parolele pot fi extrase prin atacuri informatice, scurgeri de date, tentative de phishing sau programe malițioase. În astfel de cazuri, un infractor cibernetic poate încerca să utilizeze informațiile obținute pentru a accesa conturi de e-mail, aplicații bancare, platforme de socializare sau servicii de stocare în cloud.
Autentificarea multifactor modifică însă această situație. Chiar dacă parola este obținută de o altă persoană, accesul nu poate fi realizat fără al doilea factor de verificare, care rămâne în posesia utilizatorului. Prin urmare, experții în securitate cibernetică consideră MFA una dintre cele mai eficiente metode de protecție disponibile în prezent pentru utilizatorii obișnuiți.
Experții susțin utilizarea unui mix de metode de verificare.
„Cea mai eficientă protecție presupune combinarea mai multor factori de autentificare. Astfel, utilizatorul ar trebui să folosească împreună un element biometric, precum amprenta sau recunoașterea facială, un element cunoscut doar de el, cum este parola ori codul PIN, și un dispozitiv fizic, precum telefonul mobil sau un token de securitate. Astfel, chiar dacă un factor este compromis, celelalte pot împiedica accesul neautorizat.”, a explicat pentru Digi24.ro Răzvan Crăciun, specialist IT
Pe ce tipuri de conturi se recomandă activarea autentificării multifactor?
Experții subliniază necesitatea activării MFA pe toate conturile esentiale, în mod deosebit pe cele ce includ date personale sau care permit tranzacții financiare. Printre ele se găsesc conturile de e-mail, aplicațiile financiare, rețelele sociale, magazinele de e-commerce care stochează informații de plată, serviciile de stocare în cloud și conturile de serviciu.
În majoritatea situațiilor, activarea se realizează din zona de securitate a profilului și necesită doar câteva minute. Odată ce setările sunt salvate, utilizatorul poate primi un cod prin SMS, poate aproba autentificarea printr-o aplicație specializată sau poate confirma accesul utilizând un dispozitiv deja legat de cont.
Ce reprezintă datele biometrice
„Datele biometrice reprezintă trăsături unice ale unei persoane, utilizate pentru identificare sau autentificare. Acestea pot fi împărțite în două categorii principale: Caracteristici fizice, iar cele mai cunoscute includ:
- amprente digitale, trăsături faciale (recunoaștere facială);
- iris, retina, vocea;
- geometria mâinii, tiparul venelor.
În cele mai multe platforme contemporane, nu se păstrează imaginea reală a feței sau a amprentei, ci se creează un model matematic derivat din aceste trăsături. În esență, este un cod numeric ce capturează unică caracteristicile individului. Problema apare atunci când acest model devine compromis: nu se poate reseta sau modifica, spre deosebire de o parolă.
Trăsături de comportament, mai puțin evidente, dar din ce în ce mai utilizate, precum:
- modul în care tastezi, felul în care ții telefonul;
- ritmul mișcărilor, tiparul de mers.
Datale respective sunt prelucrate de sisteme inteligente capabile să identifice activități suspecte sau să verifice automat identitatea utilizatorului, fără ca acesta să acționeze sau să aibă
Protecția informațiilor – o obligație fundamentală
„Reglementări precum GDPR oferă drepturi clare privind accesul, portabilitatea și ștergerea datelor personale, inclusiv a celor biometrice. Aceste date aduc confort și viteză, dar vin și cu riscuri pe termen lung. Spre deosebire de parole, acestea nu pot fi schimbate, iar compromiterea lor poate avea consecințe permanente.
Securitatea nu înseamnă renunțarea la tehnologie, ci utilizarea acesteia în mod conștient. Prin măsuri simple – autentificare multifactor, dispozitive sigure, actualizări constante și informare – fiecare utilizator își poate reduce semnificativ expunerea la riscuri.”, conchide specialistul în securitate IT
googletag.cmd.push( function() { googletag.display(„div-gpt-ad-1534428473535-0”); });
COMENTARII / 0