var ad = document.createElement(‘div’);
ad.id este setat la ‘AdSense’.
ad.className = ‘AdSense’;
 Citește șiAxis BootCamp 2026: demonstrații tehnice și experiență practică la Snagov
Setarea proprietății display a obiectului ad la valoarea ‘block’.
ad.style.position = ‘absolute’;
ad.style.height = ‘1px’;
Ad este inserat în corpul paginii. identity este „3880825”, iar url este „https://www.digi24.ro/stiri/actualitate/tentative-de-frauda-prin-sms-cu-taxe-de-parcare-false-avertismentul-dnsc-3880825”. Secțiunea este „article” și calea completă a categoriei este „/stiri/actualitate”.
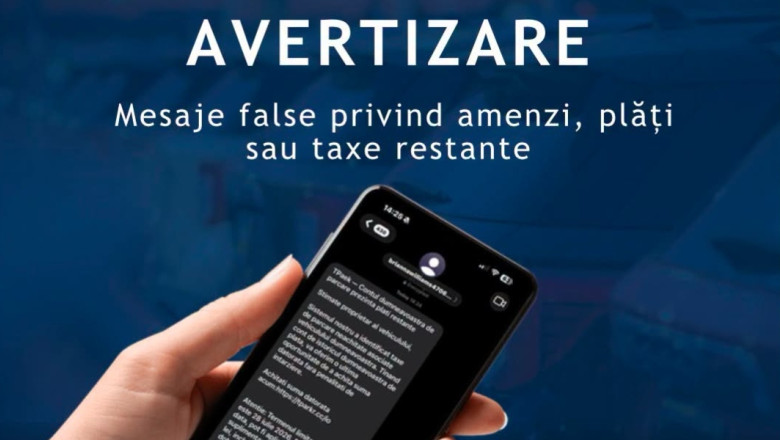
DNSC a emis un avertisment privind tentativele de fraudă prin mesaje SMS care pretind taxe de parcare inexistente.
googletag.cmd.push( function() { googletag.display(„div-gpt-ad-1534428397355-0”); });
“Contul dumneavoastră de parcare prezintă plăţi restante – Potenţialele victime primesc un sms care informează despre o presupusă taxă de parcare neachitată. Aceasta este momeala”
DNSC a evidențiat această situație într-o postare publicată pe pagina sa de Facebook.
În continuare, mesajul prezintă posibilitatea de a plăti restul fără penalități:
„ţinând cont de istoricul dumneavoastră de plată, vă oferim o ultimă oportunitate de a achita suma datorată fără penalităţi de întârziere”
conform Agerpres.
În continuare, mesajul prezintă un hyperlink ce redirecționează către o pagină falsă, unde se solicită informații confidențiale.
Scriptul introduce o funcție în coada de comenzi a googletag, iar această funcție afișează un anunț cu identificatorul div-gpt-ad-1534428441003-0.
„În realitate, scopul atacatorilor este colectarea datelor personale şi financiare ale utilizatorilor, acel site fiind controlat de ei. Introducerea datelor bancare pe aceste pagini poate duce la compromiterea conturilor şi la pierderi financiare. În final, pentru a impacienta şi mai tare potenţiala victimă, infractorii subliniază urgenţa demersului şi potenţiale consecinţe negative: ‘Atenţie: Termenul limită de plată este 28 iulie 2026. După această dată, pot fi aplicate taxe suplimentare de cel puţin 200 de lei, inclusiv costuri de recuperare şi dobânzi, iar situaţia poate avea consecinţe asupra istoricului dumneavoastră de credit”, atrage atenţia Directoratul de Securitate Cibernetică.
Reprezentanții instituției evidențiază semnele unei tentative de fraudă: mesajul provine de la o adresă de e-mail, domenii dubioase sau nelegate de autoritatea oficială, formulări alarmante și cerințe cu termenul-limită:
„termenul limită de plată”
,
„taxe suplimentare de cel puţin 200 lei„
,
„vă oferim o ultimă oportunitate de a achita suma datorată”
, solicitarea de a accesa rapid un link, și apariția a 3 elemente comune fraudei – emoție, urgență, urmată de cererea de a furniza date.
experţii în securitate cibernetică recomandă să nu accesați link-urile suspecte primite prin astfel de mesaje, să acordați atenție sursei acestora și să verificați constant numele domeniului din legăturile primite pentru a stabili dacă este un site oficial. Informațiile trebuie confirmate exclusiv pe paginile oficiale ale instituțiilor, iar introducerea datelor personale sau bancare în pagini dubioase trebuie evitată. Încercați să raportați tentativele de fraudă la 1911 sau prin Platforma Naţională de Raportare a Incidentelor de Securitate Cibernetică: https://pnrisc.dnsc.ro/.
DNSC Blacklist Protection poate fi instalată pentru a spori protecția, alertând utilizatorul în momentul în care accesează domenii periculoase sau frauduloase.
Acest fragment de cod JavaScript adaugă, prin metoda push, o funcție la coada de comenzi cmd a obiectului googletag. Funcția respectivă execută googletag.display cu parametru div-gpt-ad-1534428473535-0.
COMENTARII / 0