Parolele angajaților Agenției Naționale de Cadastru (ANCPI) și ale cetățenilor români care foloseau aplicațiile instituției erau expuse pe internet înainte să aibă loc atacul din iulie 2026, arată documentarea realizată de HotNews, care a putut consulta aceste parole cu ajutorul unui instrument care indexează date personale expuse pe internet și dark web.
- În mediul online există informații de autentificare utilizate de mii de persoane obișnuite, care nu sunt angajați ai ANCPI și au folosit aplicațiile ANCPI pentru scopuri personale sau profesionale; aceste date de acces au fost compromise.
- Ei reprezintă funcționari ai administrațiilor locale (primării, consilii locale) sau profesioniști din multiple sectoare (notar, avocat, inginer,
ANCPI a avut mai mulți angajați cu responsabilități în domeniul infrastructurii informatice, iar în plus, numeroși utilizatori care accesează doar site-urile instituției, au constat că informațiile lor erau expuse pe dark web.
„Breșa” a început cu ani înainte de momentul în care instituția a fost supusă unui atac cibernetic orchestrat de grupul de hackeri „ByteToBreach”.
 Citește șiSpaceX: Starship atinge orbită după problemă motor, prima misiune orbitală
HotNews a descoperit aceste informații secrete prin intermediul unui motor de căutare folosit de jurnaliști, cercetători și instituții în domeniul securității cibernetice pentru a analiza date confidențiale expuse public, pe internet sau dark web, ca urmare a unor breșe de securitate.
Pe parcursul anilor, slăbiciunile infrastructurii informatice au făcut publice parolele a mii de utilizatori externi instituției – persoane fizice, specialiști în domeniul imobiliar și reprezentanți ai instituțiilor publice – care se bazau pe aplicațiile ANCPI pentru operațiuni de cadastru și pentru gestionarea cărților funciare.
Chiar și prima analiză efectuată de Directoratul Național de Securitate Cibernetică (DNSC), confirmă comportamentul neprofesionist în interiorul instituției de stat. Concluziile raportului confirmă vulnerabilitatea descoperită de HotNews: angajații cu acces la echipamente esențiale foloseau și reutilizau aceleași parole slabe.
Parolele menționate se decripta cu ușurință, iar sistemul de autentificare multifactor nu era implementat. Metoda de securitate numită autentificare multifactor presupune verificarea identității unui utilizator în mai multe etape, înainte ca acesta să primească acces la cont; de exemplu, se poate combina un e‑mail cu un mesaj trimis pe telefon.
Evenimentele din iulie 2026
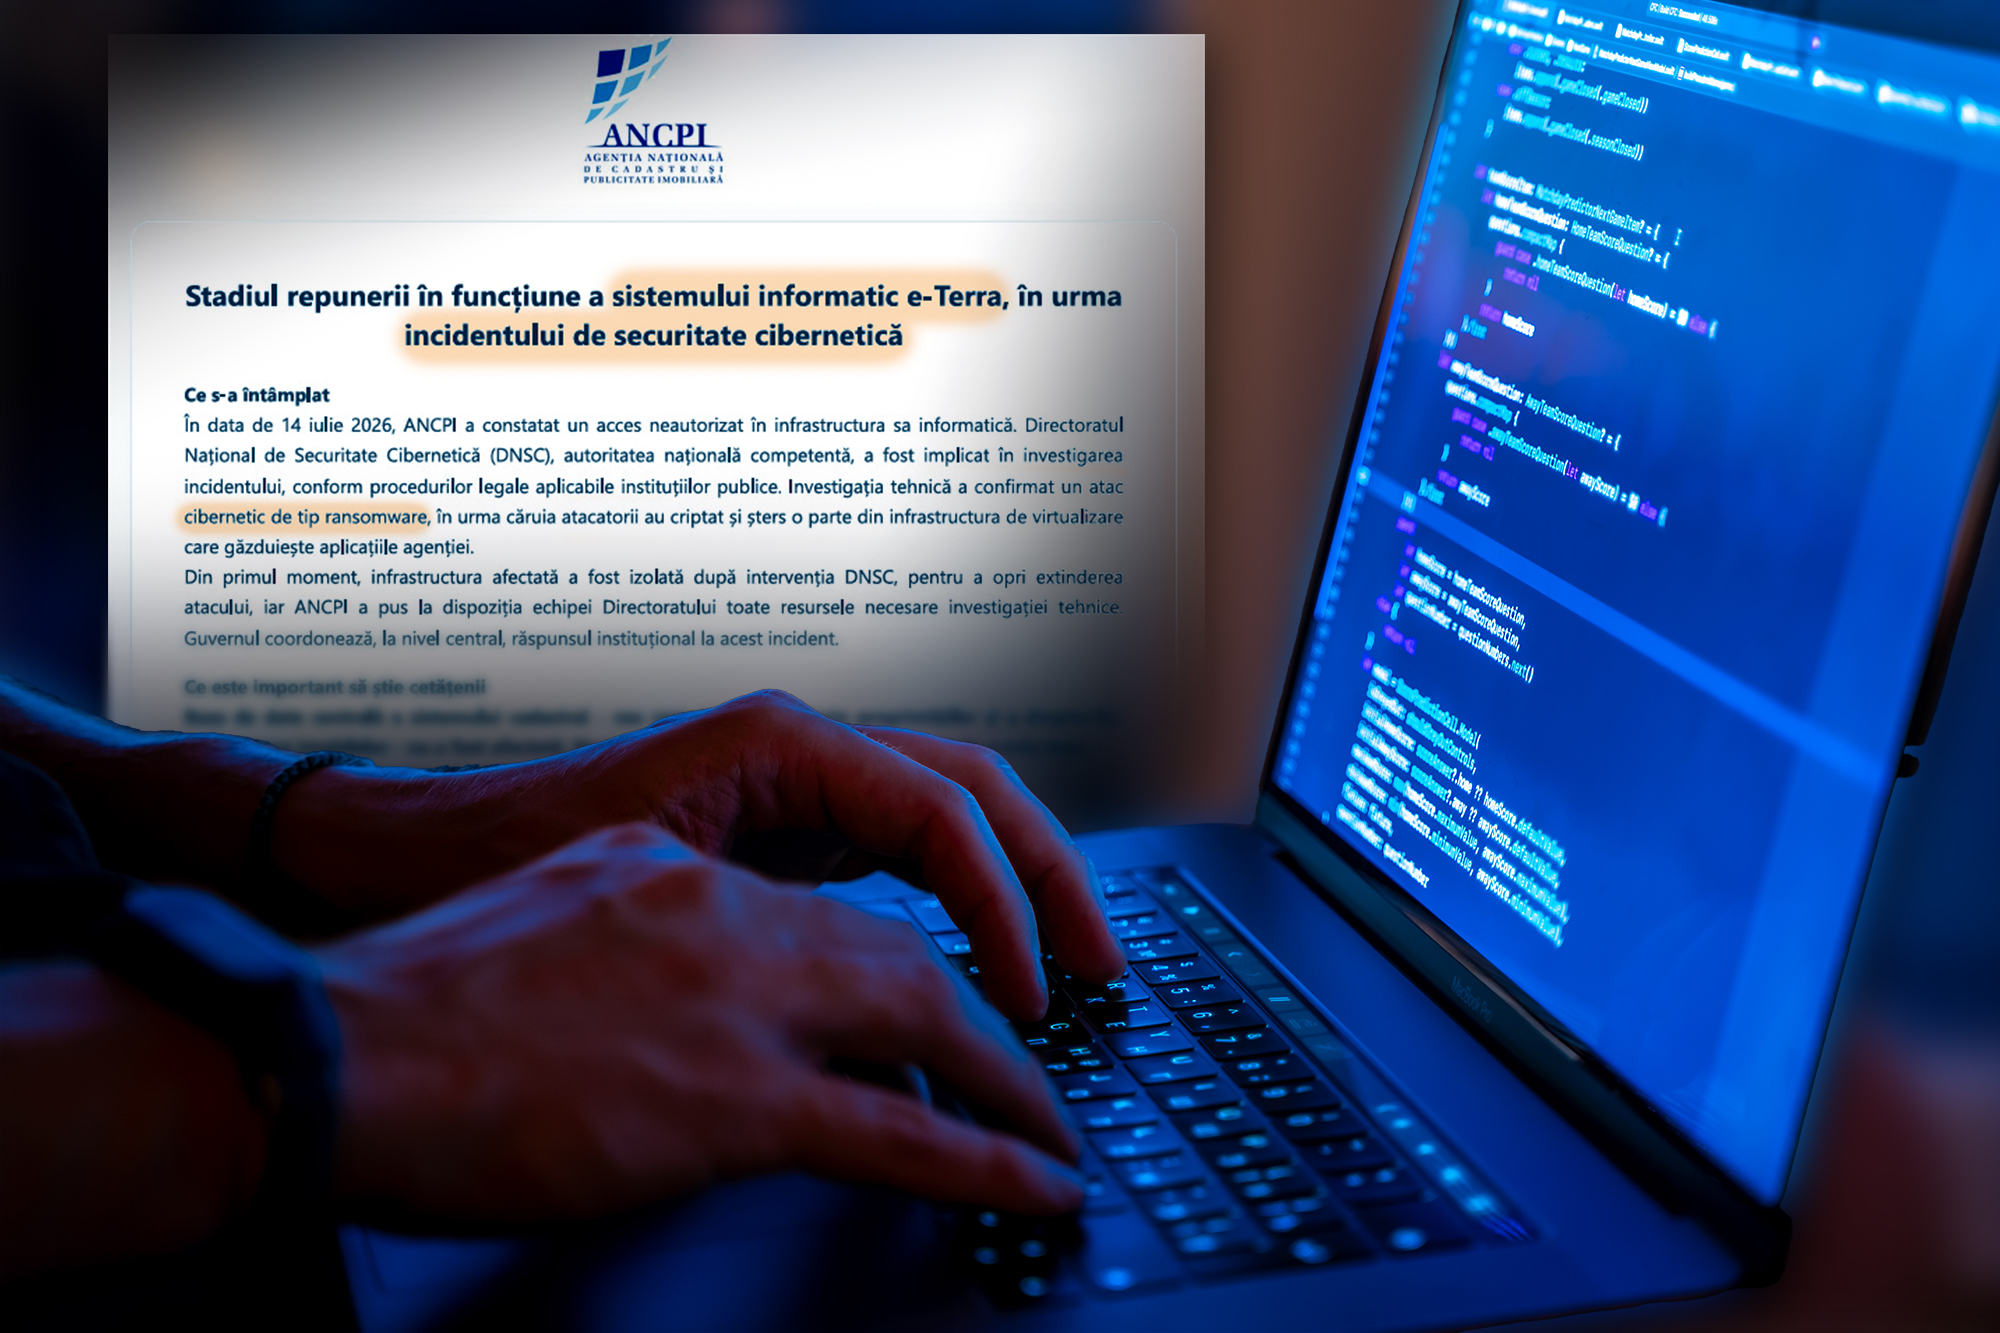
Pe 14 iulie 2026, un atac cibernetic asupra rețelei informatice a ANCPI a paralizat piața imobiliară din România pentru aproape o lună.
Recepțiile cadastrale și intabulările au fost suspendate, la fel ca și eliberarea de extrase de carte funciară și autorizațiile de construire. Aceste activități, indispensabile pentru funcționarea pieței imobiliară, se bazau pe platformele afectate de atac.
În urma unui atac cibernetic, aplicația e-Terra a suferit daune semnificative și a fost restabilită în parte la 11 august 2026.
Calea pe care au pătruns
Raportul DNSC despre incident arată că atacatorii au profitat inițial de o vulnerabilitate a sistemului de autentificare, OpenAM, despre care se știa din 2021. Raportul a fost scurs în spațiul public, deși purtătorul de cuvânt al instituției spune că nu avea caracter public.
OpenAM a fost utilizat de ANCPI pentru autentificarea utilizatorilor, iar conform autorilor analizei DNSC, sistemul nu a fost actualizat de mai mulți ani.
Motivul pentru care remedierea a durat atât de mult
Raportul indică faptul că accesul la sistemele informatice ale instituției a avut loc cu 4 zile înainte ca DNSC să fie notificat de Eduard Gherghe, director al departamentului de Infrastructură Informatică al ANCPI.
ANCPI a detectat atacul doar când sistemele sale informatice au încetat să funcționeze, motiv pentru care remedierea a durat atât de mult. Paul Șerban, specialist în securitate cibernetică, a analizat raportul DNSC referitor la incident și a explicat pentru HotNews de ce consideră că instituția a răspuns atât de târziu. În faza inițială, sistemul de securitate, menit să împiedice activitățile suspecte externe asupra serverelor ANCPI, a înregistrat date de trafic doar timp de 7 minute.
„Atacatorul efectiv a intrat cu ciocanul, cu barosul și a început să dărâme pereții pe acolo. Și tot le-a luat patru zile să-și dea seama”, susține Paul Șerban, expert în cybersecurity.
Expertul consultat de redacție, Paul Șerban, este remunerat de firmele private pentru a evalua sistemele de securitate cibernetică, utilizând metode ce ar fi folosite de un hacker.
„Erau orbi”
Conform expertului, în mod obișnuit, datele privind traficul suspect ar trebui colectate de alte platforme și ulterior convertite în alerte, conform unor reguli predefinite. Totuși, din documentul DNSC se constată că programul destinat acestui tip de incident se afla doar în faza de testare și nu era conectat la niciun sistem.
„Deci ei erau orbi”, afirmă Paul Șerban.
După ce au pătruns în sistemul de autentificare, atacatorii au descifrat parolele stocate și au accesat celelalte platforme interne ale ANCPI.
Parole slabe
Conform raportului emis de DNSC, parolele adoptate de administratorii sistemului erau slabe, ușor de spart și reutilizate pentru accesul la mai multe platforme care constituie infrastructura IT a Agenției Naționale de Cadastru și Publicitate Imobiliară.
Odată ce parola a fost obținută, infractorii au putut să se extindă rapid către alte componente critice ale infrastructurii, fără a fi necesar să exploateze separat eventualele vulnerabilități ale acestora.
În raport, ByteToBreach, identificată de DNSC, este prezentată ca o echipă de atacatori care se crede că provin din Algeria sau Grecia. Această entitate este caracterizată ca o amenințare cibernetică avansată și se spune că posedă capacități tehnice ce acoperă totul din lanțul de atac.
Punctele vulnerabile ale infrastructurii informatice ar fi putut fi valorificate chiar și de persoane neavând competențe de hacking.
„Nu a fost un atac greu. Am lucrat trei zile cu normă întreagă în weekend, plus încă o zi de luni”, a afirmat, într-un interviu acordat postului Antena 1, un hacker care susține că s-ar afla în spatele atacului.
În realitate, accesul la conturile de administrare ale mai multor manageri ai rețelei ANCPI era compromis cu mult înainte ca ByteToBreach să înceapă activitatea clandestină în cadrul instituției. În raportul DNSC se menționează explicit un administrator: Cristian Despa, inginer de sistem din Alba Iulia, care deținea un nivel foarte ridicat de control asupra resurselor din domeniul web „ancpi.ro”.
Ce am descoperit
HotNews a utilizat un instrument OSINT și a colectat numeroase dovezi privind fragilitatea sistemelor vizate. Nu divulgăm denumirea acestui instrument, pentru a nu facilita eventuale încercări de a identifica date personale, obținute ilegal de hackeri și publicate pe Dark Web.
Acest instrument colectează informații prin intermediul unor roboți și aplicații automate ce parcurg site-urile publice și rețelele obscure, astfel încât datele ANCPI erau deja disponibile pe Internet; platforma s-a limitat la a le indexa și a le aduna într-un singur spațiu.
Instrumentul nu validează corectitudinea informațiilor pe care le indexează, astfel că nu poate asigura, de exemplu, că o parolă găsită acolo este încă activă sau a fost activă vreodată.
În ce mod am verificat
HotNews a participat la această verificare. Redacția a reușit să confirme, prin intermediul platformei haveibeenpwned.com, că datele vizate au fost compromise. Have I Been Pwned este un instrument gratuit care permite oricui să verifice dacă o adresă de e-mail utilizată pentru a se înregistra pe diverse site-uri a fost expusă, inclusiv cu parolă, ca urmare a unei breșe de securitate.
Explorarea adresei de e-mail de serviciu a lui Cristian Despa, expert IT citat în raportul DNSC, returnează un singur rezultat: un fișier de tip text ce conține informații sensibile obținute de un software de tip infostealer.
Programul a fost creat pentru a extrage din navigatorul folosit de PC-ul compromis (în exemplu, Google Chrome) parole, cookie-uri de sesiune ce oferă acces la conturi fără a solicita parolă, detalii despre carduri bancare, chei pentru portofele digitale și alte date importante ale sistemului infectat, inclusiv istoricul de navigare și adresa IP.
Defectele se dovedesc a fi mult mai vechi. Și există dovezi care susțin acest fapt.
Oricine avea posibilitatea de a pătrunde, contra unei sume de plată
18 ianuarie 2024 a marcat momentul în care fișierul cu date compromise a fost indexat de instrumentul de documentare. Acest eveniment a avut loc cu doi ani și jumătate înainte ca sistemele informatice ale ANCPI să fie supuse atacului grupării ByteToBreach.
Accesul la conținutul fișierului este restricționat persoanelor care nu dețin o licență premium a instrumentului OSINT folosit de redacție (prețul abonamentului începe de la câteva mii de euro pe an). Totuși, un actor statal ostil, pentru care suma este infimă, ar fi putut accesa oricând, de la anul 2024, fișierul ce conține date despre inginerul Cristian Despa.
În același fișier apare și e-mail-ul de muncă al altui IT-ist din ANCPI. HotNews a decis să nu dea numele descoperite, cu excepția celui pe care DNSC l-a semnalat. E greu de evaluat, în acest moment, care este responsabilitatea fiecărui om din IT de la ANPCI. Unele sarcini care țin de securitate nu erau la ei, ci la firme externe.
Publicați cu nume și prenume, ei ar fi transformați, poate, în țapii ispășitori ai unei scurgeri unde contribuie mulți factori. Identitatea acestor angajați nu ar crește serviciul public al articolului, am apreciat noi.
În ANCPI, specialiștii IT dispun de parole la un click distanță.
În rețeaua Dark Web au fost descoperite detalii de autentificare ale altor colaboratori ANCPI care administrează infrastructura informatică a instituției.
În perioada 2019-2025, un singur angajat a fost identificat în 14 seturi de informații personale care au fost publicate și catalogate. HotNews a reușit să acceseze complet 12 dintre aceste fișiere, iar acestea conțin, la un moment dat, parola utilizată de angajatul ANCPI pentru e‑mail-ul de la muncă.
Parola este foarte simplă, constând din nouă litere care, combinate, formează doi cuvinte uzuale în limba română. O persoană obișnuită, fără competențe de hacking, ar putea să o deducă rapid.
Un alt colaborator, aflat la o filială ANCPI din partea de sud a țării, se confruntă cu aceeași problemă. Adresa de e‑mail profesională a acestuia apare în 17 seturi de date compromițăte, indexate în același interval temporal 2019-2025, la fel ca și pentru colegul său.
Documentele conțin parolele pe care angajatul le-a folosit pentru a se autentifica, având ca adresă de muncă, pe multiple platforme, inclusiv pe serverul de e-mail al domeniului ancpi.ro.
Chiar dacă parolele acestui angajat sunt puțin mai complicate decât datele de autentificare găsite în cazul colegului (n.r. conțin și caractere speciale, respectiv numerice), ele nu respectă nici standardele de securitate din domeniu.
În fiecare dintre cele două cazuri, HotNews a verificat prin intermediul haveibeenpwned.com că adresele de e‑mail instituționale ale celor doi specialiști IT apar în numeroase încălcări de date, unele dintre ele fiind chiar mai vechi decât cele inițial identificate.
„În astfel de situații, când parolele sunt simple și au fost scurse deja, prin alte breșe de securitate, ai putea zice chiar că atacatorul s-a complicat”, susține Paul Șerban.
DNSC era la curent și el.
În principiu, încercarea repetată a mai multor parole până la găsirea uneia valide (denumită în mod uzual credential stuffing) poate fi considerată un risc major. Totuși, echipamentele ANCPI păstrau înregistrări ale evenimentelor pentru un interval de doar 7 minute.
Mai mult, traficul suspect nu declanșa alerte, deoarece sistemul care ar fi trebuit să facă acest lucru nu era încă activ.
DNSC era deja conștient că ANCPI și alte organisme guvernamentale prezintă vulnerabilități în acest sens. Într-un interviu acordat unui post de radio public, conducătorul instituției, Dan Cîmpean, a menționat că, în astfel de atacuri, hackerii recurg și la credențiale ale utilizatorilor care fie sunt compromițăți, fie au fost expuse anterior pe Internet.
HotNews a abordat personalul ANCPI expus, însă până la ora de publicare, aceștia nu au furnizat răspunsuri la întrebările redactării.
Mii de utilizatori ai aplicațiilor ANCPI aveau parole deja expuse în public
Instituția prezintă o vulnerabilitate care nu se limitează doar la aceste incidente izolate.
O căutare cu același instrument OSINT după domeniul „mail.ancpi.ro”, serviciul de poștă electronică al instituției, generează sute de fișiere ce conțin date confidențiale compromise. Printre aceste date se găsesc sute de adrese de e-mail instituționale ale căror parole fuseseră publicate pe Internet înainte să aibă loc atacul cibernetic din iulie 2026.
„Datele cetățenilor nu au fost extrase de hackeri. Nu avem indicii că au fost accesate. Au fost accesate doar aplicațiile care rulează informații de pe site-ul oficial. Bazele de date ale cetățenilor sunt pe servere la care hackerii nu au avut acces”, asigura, la câteva zile după atacul din iulie 2026, directorul general al ANCPI, Alexandru Laurențiu Blaga.
Înregistrările multor cetățeni români erau deja compromise.
Redacția a aplicat tehnologia OSINT, iar astăzi au fost identificate parolele de acces ale unui număr de mii de utilizatori comuni, care nu fac parte din personalul ANCPI, dar le utilizau pentru a se conecta la aplicațiile instituționale, cum ar fi e-Terra, ePayment, MyEterra, Geoportal și altele.
În această analiză includem notarii, reprezentanții instituțiilor publice (primării, consilii locale), experții din diverse domenii (avocați, ingineri, arhitecți) și persoanele fizice care au recurs la aplicațiile ANCPI pentru interese personale sau profesionale.
În numeroase situații, informațiile persoanelor respective se aflau pe serverele țintă implicate în atacul din iulie 2026. Acestea, OASSL și OpenAM, sunt incluse în raportul DNSC referitor la incident.
Câteva exemple
HotNews a raportat incidentul unui funcționar public din Cluj, al cărui acces la aplicațiile ANCPI a fost divulgat în mod public înainte de atacul cibernetic din iulie 2026.
În 19 fișiere de date compromițate, indexate de motorul de căutare, au fost expuse adresele sale de e‑mail, atât cele instituționale, cât și cele personale, împreună cu parolele folosite pentru a se autentifica în aplicațiile e‑Terra, Geoportal și ePayment, în perioada 2024‑2026.
În ceea ce privește persoanele aflate în afara ANCPI, păstrăm numele lor în confidențialitate.
HotNews a adresat cereri către ANCPI și DNSC, însă până la momentul publicării nu au oferit niciun răspuns. Vom furniza opiniile lor imediat ce le vom primi.
Au exercitat șantajul asupra lor
În urma unei convorbiri telefonice menite să clarifice circumstanțele în care informațiile au ajuns online, funcționarul a afirmat că acestea au fost furate dintr-un cont Google Chrome în 2024, după ce calculatorul său a fost infectat cu un virus.
El a descoperit incidentul direct de la atacatori, care i-au solicitat bani și au încercat să-l șantajeze.
Funcționarul public aminteste că platformele ANCPI nu dispuneau atunci de opțiunea de autentificare multifactorială. Prin urmare, dacă nu ar fi schimbat parolele imediat ce a descoperit incidentul, atacatorii ar fi putut obține fără restricții istoricul operațiunilor efectuate de el prin aplicațiile instituției.
Un birou notarial localizat în Constanța
Constanța găzduiește un birou notarial al cărui set de adrese electronice apare în numeroase pachete de date compromise, toate indexate de instrumentul de documentare. HotNews a contact
Raportul DNSC despre incident reprezintă sursa.
Primăria din Buzău
HotNews a raportat al treilea incident, referitor la o primărie situată în județul Buzău. Parola folosită de instituție (n.r. numele unei angajate) pentru a accesa Registrul Agricol Național a rămas divulgată online încă din 2023. Primarul a susț
HotNews l-a întrebat pe edil la ce informații ar fi avut acces cineva care ar fi obținut datele de logare ale instituției. „Ar fi văzut titluri de proprietate de pe raza județului. Sunt date personale. Mă rog, unii sunt defuncți, alții sunt în viață, dar da, sunt date cu caracter personal”, a recunoscut politicianul.
Ce profesioniști activează în cadrul sistemelor ANCPI?
Public Record, o publicație independentă, a descoperit trei acorduri de întreținere pentru infrastructura IT. În perioada de opt ani precedentă, ANCPI a alocat 68 de milioane de lei pentru aceste activități. Fondurile au fost distribuite către trei companii distincte, dintre care două, conform specificațiilor din caietele de sarcini, erau obligate să efectueze teste de securitate și să reacționeze la un eventual atac cibernetic.
Wing Leading Edge SRL a primit, începând cu anul 2023, contractul de întreținere a sistemului e‑Terra, platforma responsabilă pentru administrarea cadastrului și a cărții funciare. Această aplicație a reprezentat una dintre principalele obiective ale atacului cibernetic din iulie.
Potrivit caietului de sarcini, compania trebuia să supravegheze funcționarea generală a sistemului și să se asigure că softurile de securitate erau actualizate și își îndeplineau sarcinile, inclusiv prin efectuarea de
„teste specifice de penetrare din exteriorul rețelei”
.
Conform raportului DNSC, softurile folosite de serverele ANCPi pentru a opera nu erau actualizate și nici nu erau protejate prin soluții antivirus specifice, atacatorul din iulie profitând de o vulnerabilitate despre care se știa din 2021. Singurele protejate de programe antivirus erau calculatoarele angajaților ANCPI, softurile fiind cumpărate prin firma IT ABOUT IT, conform datelor SEAP centralizate de platforma Sicap.ai.
„Ca pentester, când mă aflu într-o rețea și identific anumite servicii și servere, primul lucru pe care îl fac este să aflu ce versiune este și dacă are vulnerabilități și expuneri comune (n.r. CVE) asociate cu el. Un pentester care face mai mult decât să ruleze o scanare, cu siguranță ar fi observat sistemele neactualizate”, susține Paul Șerban, cunoscut în branșă ca „LazyTitan”, când îi arătăm caietul de sarcini.
Într-o analiză detaliată, un specialist în testare de penetrare, care depășește simpla rulare a unei scanări, ar fi identificat cu siguranță sistemele neactualizate, conform afirmațiilor lui Paul Șerban, denumit în comunitate „LazyTitan” în momentul în care îi prezentăm caietul de sarcini.
Chiar dacă au obținut mai mult de 11 milioane de lei din acest acord, reprezentanții firmei Wing Leading Edge s-au abstenit de la dialog cu jurnaliștii de la Public Record în legătură cu testele realizate, susținând că există
„obligații contractuale de confidențialitate”
.
Firma Esri Romania SRL, care se ocupa de întreținerea aplicației Geoportal, era de asemenea obligată să verifice starea sistemului prin teste de penetrare regulate, conform caietului de sarcini. În noiembrie 2023, compania a primit pentru acest contract mai mult de 15 milioane de lei din partea statului român. Nici reprezentanții săi nu au răspuns solicitărilor.
COMENTARII / 0