Mesajul plătibil: peste un milion de români vizați de escroci
În data de miercuri, Directoratul Național de Securitate Cibernetică (DNSC) a semnalat existența unor scheme frauduloase care utilizează SMS și WhatsApp, prin care hoții se...
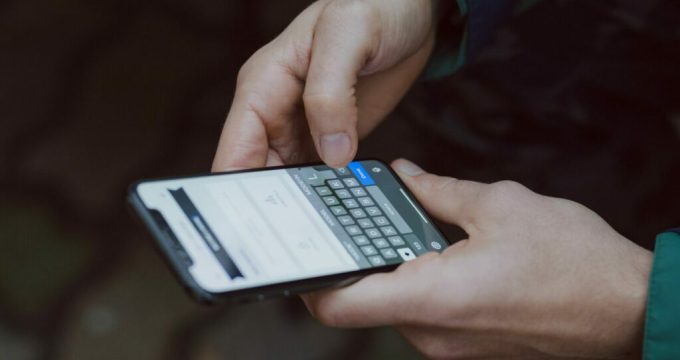
În data de miercuri, Directoratul Național de Securitate Cibernetică (DNSC) a semnalat existența unor scheme frauduloase care utilizează SMS și WhatsApp, prin care hoții se prezintă ca reprezentanți ai unor firme de curierat pentru a obține încrederea destinatarilor.
Conform datelor furnizate de Bitdefender în martie 2026 și citate de DNSC, peste un milion de persoane din România au primit mesaje SMS frauduloase într-o singură schemă de acest tip.
Atacatorii exploatează situația în care un număr considerabil de persoane așteaptă colete, ceea ce le face mai predispuși să accepte un mesaj care pare să provină de la o firmă de curierat.
 Citește șiO universitate chineză a achiziționat cipuri Nvidia H200, concepute pentru IA, în ciuda includerii pe lista neagră a SUA
În ce fel se desfășoară frauda?
Mesajele informează destinatarii despre o problemă legată de livrarea. Se poate solicita confirmarea sau completarea adresei, alegerea unui punct de colectare automatizat pentru preluarea coletului sau plata rapidă a unei taxe de livrare sau depozitare, presupusă.
Mesajul oferă un hyperlink pentru soluționarea situației. Acest link nu redirecționează către platforma autentică a firmei de livrare, ci către o pagină imitativă, proiectată să imite aspectul oficial.
Intenția atacatorilor constă în a colecta informații personale sau financiare ale victimelor. În anumite situații, linkurile pot fi utilizate și pentru a dobândi acces la conturile de WhatsApp.
Specialiștii în securitate cibernetică subliniază că aceste tipuri de escrocherii reprezintă atacuri de inginerie socială și nu implică, de regulă, compromiterea infrastructurilor informatice ale firmelor al căror nume sunt exploatate de criminali.
Escrocii se bazează pe una dintre metodele lor de manipulare: graba.
Una dintre tehnicile de inducere a victimei să dea clic pe link este generarea unei false urgency. Se poate informa destinatarul că expedierea va fi returnată dacă nu completează datele imediat sau că trebuie să achite o taxă într-un interval foarte scurt.
Atacatorii fac uneori schimbări foarte subtile la numele expeditorului sau la adresa site-ului, inclusiv prin înlocuirea unei litere cu o cifră, astfel încât diferența față de adresa legitimă să nu fie imediat evidentă.
„De cele mai multe ori, utilizatorii cad în plasa atacatorilor pentru că nu sunt atenți, nu pentru că nu știu. Infractorii folosesc tehnici de inginerie socială care ne activează emoțiile și ne împing să acționăm rapid, sub presiunea urgenței”, a explicat Mihai Rotariu, manager în cadrul DNSC.
Înainte de a face clic pe un link, ce aspecte trebuie să examinezi?
experților în securitate cibernetică recomandă să nu accesați linkurile primite prin mesaje nesolicitate sau suspecte. Utilizatorii trebuie să examineze cu atenție atât numele expeditorului, cât și adresa site-ului către care sunt direcționați.
Mai mult, trebuie să se acorde o atenție specială mesajelor care solicită efectuarea imediată a unei plăți sau confirmarea urgentă a unei livrări.
Parolele, codurile de autentificare sau de verificare, codurile WhatsApp și datele cardului bancar nu trebuie să fie transmise prin SMS. Dacă apar probleme aparent legate de un colet, detaliile privind livrarea trebuie confirmate în mod separat, utilizând canalele oficiale ale curierului.
Prin introducerea numărului AWB în portalul web sau în aplicația oficială a firmei de curierat, destinatarul poate controla stadiul coletului, fără a deschide linkul trimis prin SMS sau WhatsApp.
DNSC a adus la cunoștința publicului aceste recomandări, în același timp cu lansarea unei acțiuni de informare despre fraudele în care atacatorii folosesc identitatea companiilor de curierat.
COMENTARII / 0