Experții Directoratului Național de Securitate Cibernetică (DNSC) atrag atenția asupra atacurilor de tip ClickFix, în care victima este manipulată să execute chiar ea o comandă care îi poate compromite calculatorul. Metoda este comparată cu păcăleala din povestea lui Ion Creangă: vulpea nu îl atacă pe urs, ci îl convinge să își bage singur coada în copcă, promițându-i că va prinde mulți pești.
Ursul are încredere în vulpe și îi urmează instrucțiunile, fără să își dea seama că astfel cade într-o capcană. În mediul digital, atacatorii folosesc un mecanism asemănător: în loc să încerce să spargă direct dispozitivul, determină utilizatorul să facă singur acțiunea care îl compromite.
Basme cu tâlc digital este o campanie în care DNSC folosește narațiuni populare pentru a ajuta copiii și adolescenții să identifice și să evite pericolele din mediul online.
 Citește șiNou sistem de propulsie inventat de Germania care rezolvă cele trei mari probleme ale navelor uriașe de croazieră
Capcana ClickFix: modul de funcționare.
Un mesaj poate fi afișat utilizatorului, aparent autentic, și îl provoacă să efectueze anumite acțiuni pentru a remedia o problemă aparentă. Acest mesaj poate indica că trebuie să verifice că nu este robot, că sistemul a detectat o eroare sau că trebuie să copieze și să ruleze o comandă.
În realitate, comanda poate instala programe malware, poate compromite dispozitivul sau îi poate oferi atacatorului acces la acesta.
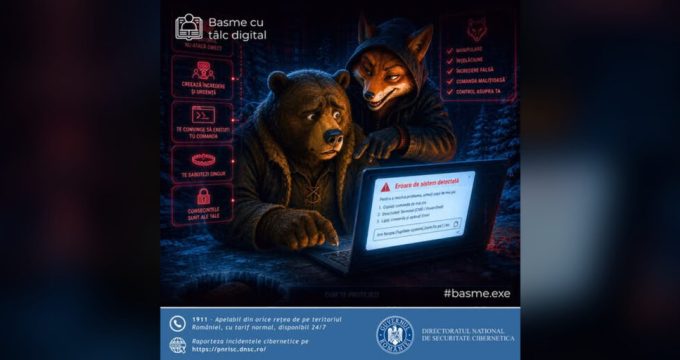
Ilustrarea prezentată de DNSC rezumă procedura: agresorul nu acționează direct, ci stabilește încredere și un aer de urgență, pentru a determina apoi victima să ruleze singură comanda dăunătoare.
„Vulpea nu îl obligă pe urs să își bage coada în copcă. Îl convinge că este cea mai bună alegere”
DNSC precizează.
Experții: nu puneți în execuție instrucțiuni sugerate de un site
Experții subliniază că agresorii valorifică credința, curiozitatea, nevoia de a soluționa prompt o problemă și presiunea de a reacționa fără întârziere.
DNSC experții avertizează utilizatorii să evite rularea comenzilor pe care nu le cunosc și să nu introducă cod în Terminal, PowerShell sau Command Prompt, instrumente prin care se pot încărca și executa instrucțiuni pe calculator, la solicitarea unui site.
În plus, pașii tehnici marcați ca „urgenți” sau „obligatorii” trebuie întotdeauna evaluați cu atenție, iar în cazul în care există îndoieli, utilizatorii trebuie să solicite asistență înainte de a-i executa.
DNSC spune că incidentele de securitate cibernetică pot fi semnalate la numărul 1911, disponibil pe tot parcursul zilei, 24 de ore, 7 zile pe săptămână, sau prin intermediul platformei PNRISC.
COMENTARII / 0