Se creează un element div cu document.createElement și se atribuie variabilei ad.
ad.id = ‘AdSense’;
Proprietatea className a obiectului ad este setată la ‘AdSense’.
 Citește șiȘefa de la AI lăsată să doarmă în saună la un team-building și apoi demisă cere despăgubiri uriașe: „Colegii bărbați au consumat alcool, eu am fost singura concediată”
Se atribuie proprietății display a elementului ad
The JavaScript line assigns the value ‘absolute’ to the ad.style.position property, thereby setting the ad element’s position to absolute.
ad.style.height = ‘1px’;
document.body.appendChild(ad); {„section”:”article”,”identity”:”3899215″,”url”:”https://www.digi24.ro/stiri/actualitate/fraudele-prin-telefon-iau-amploare-in-romania-nou-avertisment-al-politiei-romane-numarul-afisat-poate-parea-chiar-al-bancii-3899215″,”fullCatPath”:”/stiri/actualitate”}
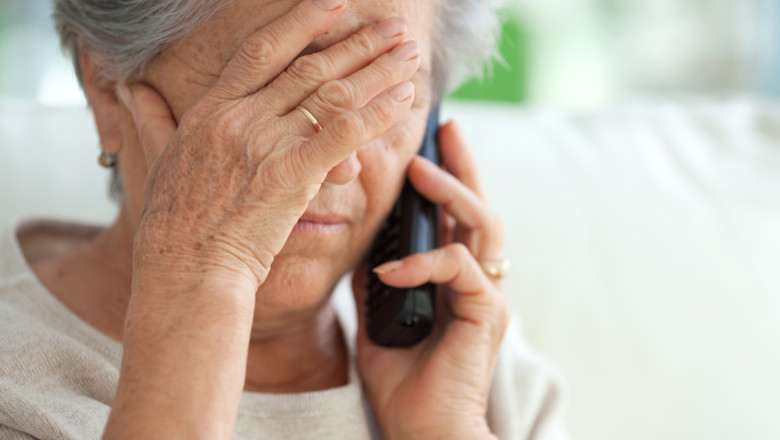
Poliția Română informează că, datorită creșterii recente a încercărilor de fraudă cibernetică efectuate prin apeluri telefonice, o tehnică numită „vishing” (voice phishing), Direcţia de Investigaţii Criminale din cadrul IGPR a implementat un set de măsuri menite să limiteze amploarea acestui fenomen.
Acest tip de metodă de acțiune este adoptat din ce în ce mai des de către <
Poliţia Române a emis, în duminică, un comunicat care subliniază diferența dintre atacurile informatice obișnuite, în care infractorii încearcă să submineze sisteme prin exploatarea unor vulnerabilități tehnice, și fraudele de tip vishing. Aceste ultime se bazează pe ingineria socială, având ca scop influențarea comportamentului uman și determinarea victimei să ofere, voluntar, informații confidențiale sau să acorde permisiuni care permit compromiterea securității conturilor financiare.
factorul uman se dovedește a fi una dintre principalele ținte ale crimei informatice moderne; succesul acestor fraude se bazează în primul rând pe abilitatea infractorilor de a crea iluzia unei situații reale și urgente.
În cea mai mare parte a cazurilor constată, victimele primesc apeluri telefonice de la persoane care susțin că lucrează pentru o instituție financiară, o bancă, un departament de securitate, o companie de procesare a plăților sau chiar pentru autorități publice.
În mod obișnuit, discuțiile se desfășoară cu profesionalism, utilizând o limbă de comunicare internațională, predominant engleză, însă există și cazuri în care se vorbesc în română. Persoanele implicate adoptă un vocabular specific sectorului financiar, dețin cunoștințe despre terminologia bancară și își propun să dea senzația că efectuează o verificare de rutină sau abordează un incident de securitate.
În încercarea de a face apelul mai credibil, infractorii susțin că au detectat tranzacţii suspecte, încercări de autentificare provenind din alte țări, schimbări nepermise ale informațiilor contului, tentative de conectare a unui dispozitiv nou sau presupuse atacuri cibernetice asupra contului victimei.
În alte circumstanțe, aceștia afirmă că banca a suspendat temporar anumite tranzacții și că este necesară verificarea identității deținătorului pentru a preveni pierderile de bani.
Poliţiştii afirmă că toate aceste scenarii sunt concepute pentru a provoca frică și pentru a determina victimele să acționeze pe instinct, fără să verifice veridicitatea informațiilor primite.
Modul în care operează tehnica „Caller ID Spoofing”
Examinarea modului de funcționare arată că autorii recurg adesea la tehnica de falsificare a identității apelantului, cunoscută sub denumirea de Caller ID Spoofing, prin care numărul afișat pe dispozitivul victimei poate fi perceput ca unul autentic sau chiar ca unul al unei instituții financiare.
În multe cazuri se folosesc numere de telefon provenite din România sau din alte state membre ale UE, ceea ce scade nivelul de suspiciune al persoanei contactate. În realitate, identitatea celui care sună este ascunsă, iar convorbirile pot fi pornite de oriunde în lume, utilizând servicii de telefonie prin internet (VoIP) sau platforme specializate destinate activităților infracționale.
„Avertizăm faptul că falsificarea identităţii apelantului a devenit unul dintre principalele instrumente utilizate de grupările infracţionale pentru desfăşurarea fraudelor bazate pe inginerie socială, fiind responsabilă anual de pierderi financiare semnificative la nivel internaţional. În numeroase cazuri, autorii nu acţionează individual, ci în echipe, fiecare participant având un rol bine definit. Unul dintre aceştia induce starea de panică, insistând asupra gravităţii situaţiei şi a riscului iminent de pierdere a banilor, în timp ce un alt membru al grupării adoptă o atitudine calmă şi se prezintă drept specialist în securitate sau consultant care poate ‘rezolva problema’. Această alternanţă între presiune şi aparentă asistenţă urmăreşte diminuarea capacităţii victimei de a analiza critic informaţiile şi creşterea nivelului de încredere acordat interlocutorilor”, explică poliţiştii.
Scopul final al acestor acțiuni este să obțină elemente de securitate ce facilitează accesul la conturile financiare ale victimei. În funcție de modelul folosit, infractorii pot cere transmiterea codurilor unice de autentificare primite prin SMS (OTP), a codurilor generate de aplicațiile de autentificare, a parolelor de acces, a codurilor PIN, a datelor cardurilor bancare, inclusiv a codului CVV/CVC,
Cei care comit infracțiuni recurg la tehnici din ce în ce mai avansate.
În ultimele zile se constată și adoptarea unor tehnici din ce în ce mai elaborate pentru a da credibilitate apelului. Câteva dintre victimele atacului primesc înainte un SMS care se prezintă ca fiind trimis de instituţia financiară, în care sunt anunțate că vor fi contactate de un reprezentant al serviciului de securitate.
În alte cazuri, infractorii dețin deja anumite informații personale ale victimei, cum ar fi numele, adresa de e-mail, numărul de telefon sau date obținute prin breșe de securitate sau din surse publice. În timpul convorbirii telefonice, aceștia transmit aceste detalii pentru a intări impresia de autenticitate și pentru a face ca victima să creadă că vorbește cu un reprezentant legitim al instituției financiare.
“Astfel, atragem atenţia că nicio instituţie financiară legitimă nu solicită telefonic parole, coduri OTP, coduri PIN, date complete ale cardului bancar sau aprobarea unor tranzacţii pentru ‘protejarea’ contului. De asemenea, reprezentanţii legitimi ai instituţiilor financiare nu solicită instalarea unor aplicaţii de control la distanţă şi nu cer clienţilor să transfere fondurile în aşa-zise ‘conturi sigure’, acestea reprezentând indicii clare ale unei tentative de fraudă.”
În acest cadru, poliţiştii transmit o serie de sfaturi către public, pentru a preveni transformarea acestora în victime ale infractorilor informatici.
- nu comunicaţi niciodată prin telefon parole, coduri PIN, coduri OTP, coduri primite prin SMS sau alte date de autentificare;
- nu transmiteţi datele complete ale cardului bancar şi codul CVV/CVC;
- nu aprobaţi tranzacţii sau notificări în aplicaţia bancară dacă nu le-aţi iniţiat personal;
- nu instalaţi aplicaţii de control la distanţă la solicitarea unei persoane care vă contactează telefonic;
- întrerupeţi apelul dacă interlocutorul exercită presiuni, solicită acţiuni urgente sau încearcă să vă împiedice să verificaţi informaţiile;
- verificaţi întotdeauna autenticitatea solicitării contactând instituţia financiară prin canalele oficiale de comunicare;
- activaţi notificările pentru tranzacţii şi mecanismele suplimentare de securitate disponibile în aplicaţiile financiare;
- informaţi membrii familiei, în special persoanele vârstnice, cu privire la aceste metode de fraudă.
googletag.cmd.push( function() { googletag.display(„div-gpt-ad-1534428473535-0”); });
COMENTARII / 0