Vulnerabilitate: 50.000 de instalații SUA fără securitate, NSA avertizează
Atacurile cibernetice din ultimele luni au vizat infrastructura de alimentare cu apă din cel puțin 12 state americane, iar fostul șef al NSA (Agenția Națională...
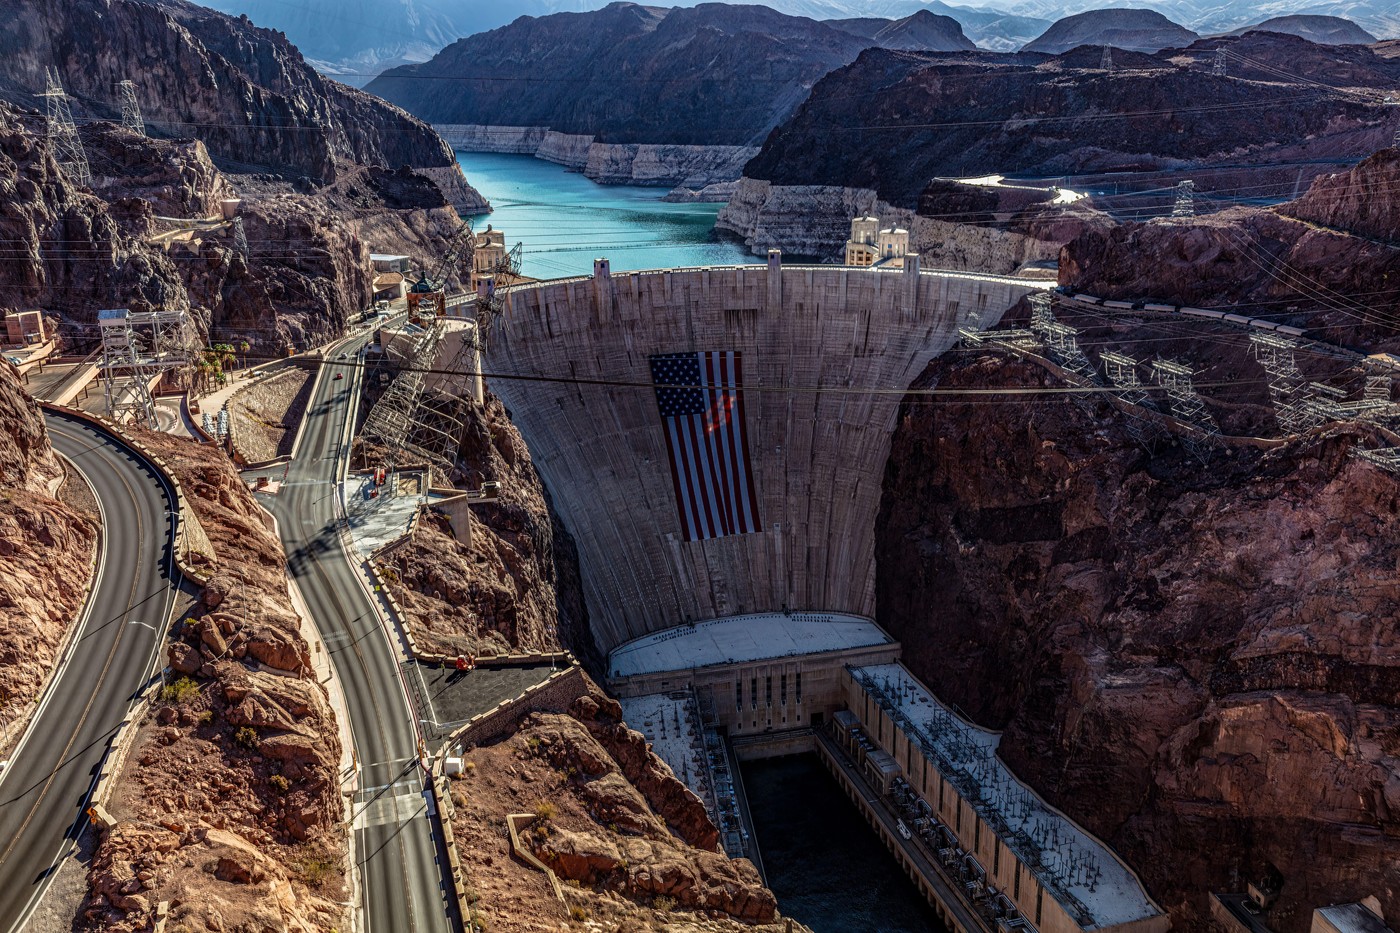
Atacurile cibernetice din ultimele luni au vizat infrastructura de alimentare cu apă din cel puțin 12 state americane, iar fostul șef al NSA (Agenția Națională de Securitate), Paul Nakasone, cere deconectarea dispozitivelor de control de la internet, potrivit The Register.
SUA trebuie să consolideze securitatea cibernetică, a declarat Paul Nakasone, care a menționat Iranul ca suspect în atacurile asupra rețelelor de apă.
Trebuie să adoptăm standarde superioare. Aceste controlere logice programabile (PLC) nu trebuie să fie conectate la internet.
Citește șiȘefa de la AI lăsată să doarmă în saună la un team-building și apoi demisă cere despăgubiri uriașe: „Colegii bărbați au consumat alcool, eu am fost singura concediată”
Acest mesaj a fost transmis în cadrul conferinței DEF CON.
În ultima parte a lunii iulie, FBI a declarat că se ocupă de investigarea atacuri realizate de actori cibernetici răuvoitori asupra echipamentelor de tehnologie operațională, inclusiv PLC-urile.
De ani de zile, grupuri asociate cu Iranul se concentrează asupra acestor unități care urmăresc informațiile colectate de senzorii de nivel, precum cele ale rezervorilor, și au capacitatea de a activa sau dezactiva pompele.
Cercetători din sectorul privat specializați în securitate susțin că, în urma atacurilor cibernetice recente ce au întrerupt funcționarea instalațiilor de alimentare cu apă și de tratare a apelor uzate, se află implicarea intrușilor iranieni.
„Aș fi șocată dacă nu ar fi Iranul”, a declarat Cynthia Kaiser, vicepreședintă senioră la Halcyon Ransomware Research Center, o organizație privată de cercetare specializată în securitate cibernetică. Ea a adăugat, pentru publicația The Register în cadrul DEF CON, că „este aproape sigur că este vorba de Iran.”
În ciuda tuturor, nici FBI, nici un reprezentant al administrației Trump nu a formulat oficial acuzații împotriva Iranului.
Potrivit lui Nakasone, autoritățile federale
„adoptă o abordare prudentă”
în atribuirea responsabilității.
„Văd aici un actor care a demonstrat cu siguranță în trecut că este capabil să facă acest lucru”
a adăugat el, făcând referire la atacurile cibernetice iraniene anterioare care au țintit <
Concluzia lui Nakasone a fost că
„Cu siguranță au capacitatea necesară. Există o intenție… suntem în conflict cu Iranul”
În SUA, rețelele de aprovizionare cu apă reprezintă un teren de atac uriaș, incluzând numeroase facilități diferite care, în istorie, au fost subfinanțate și beneficiază de un personal IT insuficient, iar uneori lipsesc complet specialiști în securitate cibernetică.
„Trebuie să gândim altfel modul în care o apărăm”, a spus Nakasone cu privire la suprafața de atac actuală. „Avem 50.000 de întreprinderi municipale de apă în Statele Unite, iar 90% din apa noastră provine de la aceste 50.000.”
El a subliniat că protejarea acestor sisteme presupune colaborări, referindu-se la inițiativa DEF CON Franklin. Înființată acum doi ani, această inițiativă adună hackeri care, voluntar, își dedică timpul și abilitățile pentru a ajuta la întărirea securității instalațiilor de apă.
În prezent, Nakasone ocupă funcția de director la Institutul de Securitate Națională din cadrul Universității Vanderbilt și contribuie și la Proiectul Chimera, o platformă open‑source dedicată protecției infrastructurii.
„Cum poți apăra mai bine? Apărând alături de o serie de parteneri, printr-o abordare mult mai implicată”
, a menționat în continuare.
COMENTARII / 0